Texte rédigé avec une IA, sous la direction et la responsabilité de Damien Van Achter. Son rapport de fabrication est en fin d'article.
Europe : règles, régulateurs, plateformes
La Commission européenne conclut à titre préliminaire que le fil « Pour toi » de TikTok enfreint le règlement sur les services numériques (DSA) par son effet de spirale. Selon elle (6 novembre), TikTok a mal évalué comment son algorithme peut enfermer les utilisateurs dans des contenus liés à la perte de poids ou à l'image corporelle, et ses mesures d'atténuation sont jugées inefficaces : le bouton « pas intéressé » peut ne pas suffire à changer le fil. Elle demande de cesser de recommander selon le temps de visionnage. Amende possible : jusqu'à 6 % du chiffre d'affaires mondial annuel.
 Shaping Europe’s digital future
Pour l'interdiction des réseaux sociaux aux moins de 16 ans voulue par le gouvernement britannique, Ofcom retient quatre méthodes de vérification d'âge, qui passent toutes par une pièce d'identité avec photo, directement ou en recours. Selon le cabinet Osborne Clarke, l'évaluation publiée le 29 octobre cite la comparaison de pièce d'identité, l'identité numérique, les vérifications bancaires et l'estimation faciale de l'âge, dont la marge d'erreur est importante près du seuil de 16 ans. Sept méthodes étaient jugées très efficaces à 18 ans. Le gouvernement compte présenter les premiers règlements d'ici fin 2026 ; l'interdiction n'est pas encore en vigueur.
 Osborne Clarke
Depuis le 6 novembre, posséder ou publier en Angleterre et au pays de Galles des images pornographiques montrant un étranglement, une suffocation ou des relations entre proches parents est un délit, et des plateformes retirent ou masquent en masse des vidéos. La peine maximale est de deux ans pour la possession, cinq ans pour la publication. Selon 404 Media, Clips4Sale masque automatiquement aux spectateurs britanniques les clips signalés, LoyalFans a retiré les contenus jugés non conformes. La créatrice Sophia Truee dit avoir perdu 392 vidéos sur 506. Clips4Sale admet manquer d'indications claires sur ce qui est désormais illégal.
 404 Media
Deux rapporteurs spéciaux de l'ONU, sur la vie privée et sur l'indépendance des juges et des avocats, rappellent au gouvernement irlandais que la Commission de protection des données doit être indépendante des entreprises qu'elle contrôle. Selon RTÉ (5 novembre), ils demandent des nominations transparentes et un examen préalable des conflits d'intérêts. Un passé dans le privé ne compromet pas d'office l'indépendance, précisent-ils. En toile de fond : la nomination de Niamh Sweeney, ancienne cadre de WhatsApp et Facebook, contestée par des organisations de défense de la vie privée. Le ministère de la Justice s'est dit pleinement satisfait de la procédure.
 RTÉ
Un chatbot qui contourne un mur payant pour reprendre un article de presse pourrait enfreindre le droit des éditeurs, selon l'avocat général Maciej Szpunar. Ses conclusions, rendues le 3 novembre dans l'affaire Like Company contre Google (Gemini), ne lient pas la Cour. Selon lui, les faits rapportés restent libres ; l'infraction dépend d'un accès illicite à l'article et d'une réponse qui reprend sa forme au point de dispenser de le lire. Le fournisseur serait responsable si ces usages tiennent à son modèle économique. L'entraînement des modèles relèverait en principe de l'exception de fouille de textes et de données.
 Next
Google, Microsoft, Anthropic et OpenAI s'engagent à respecter une nouvelle ligne de robots.txt qui permet aux sites de refuser ou d'autoriser l'entraînement d'IA sur leurs contenus. Publié le 30 octobre à l'IETF, l'organisme de normalisation de l'internet, le brouillon est signé par Kevin Kelley, d'Anthropic. Le jeton « __usage_ai-training » s'utilise avec Allow ou Disallow, chemin par chemin. Il ne bloque pas l'exploration des pages et ne prévoit aucun mécanisme de contrôle. Microsoft l'appliquera à partir du 1er février 2027 ; Google vise 2027, sans date.
 Next
Meta a suspendu le 5 novembre, sans nouvelle date, ses nouvelles conditions commerciales, qui devaient entrer en vigueur le 20 novembre. Elles lui auraient permis d'utiliser le contenu des sites liés aux comptes professionnels, déjà revues après les critiques (lettre #42). Sa page d'aide indique que les conditions existantes restent en vigueur. Selon Nieman Lab, un porte-parole a indiqué que Meta prend le temps de consulter. Nieman Lab rappelle les injonctions provisoires de tribunaux norvégien et brésilien, l'enquête de l'autorité britannique de la concurrence et une lettre de deux sénateurs américains à Mark Zuckerberg.
 Nieman Lab
Apple examinera les contenus iCloud partagés par un lien ouvert à tous, qui perdent leur chiffrement de bout en bout. Selon une page d'assistance publiée le 3 novembre, à partir des versions 27.3 d'iOS, iPadOS, macOS et visionOS, les éléments partagés avec l'option « toute personne disposant du lien » seront vérifiés par Apple pour détecter des contenus nuisibles, sans autre précision. Ils ne sont plus chiffrés de bout en bout, même avec la Protection avancée des données activée. Apple peut supprimer le contenu, bloquer ou désactiver le compte et impliquer les autorités si nécessaire.
 Apple Support
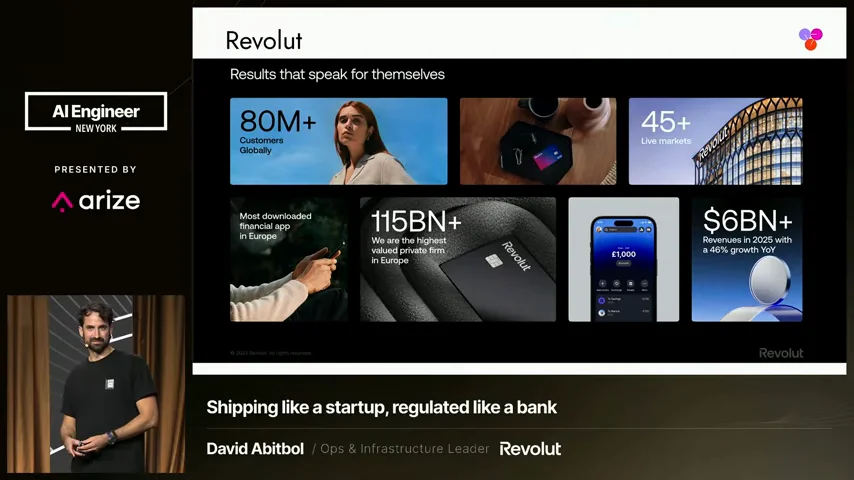
Revolut sert à ses développeurs un modèle chinois auto-hébergé et dit payer environ dix fois moins qu'avec Anthropic et OpenAI. David Abitbol, responsable des opérations et de l'infrastructure de la néobanque, l'a exposé le 13 octobre à la conférence AI Engineer de New York, reprise par la presse début novembre. Environ 56 processeurs graphiques Nvidia B200 servent le modèle GLM 5.3, de l'entreprise chinoise Z.ai, à quelque 2 000 ingénieurs, pour un coût moyen proche de 0,30 dollar par million de jetons. La présentation précise que la comparaison interne n'isole pas l'effet du changement de modèle.
 AI Engineer NYC 2026
Cyberattaques et failles
Deuxième vague de piratage des frigos de supermarchés en Europe : la Commission va examiner la résistance des distributeurs. Dans la nuit du 1er au 2 novembre, des systèmes de réfrigération pilotés à distance ont été déréglés notamment en Belgique, en Suède, en Irlande et au Luxembourg ; Ahold Delhaize et Colruyt ont confirmé les attaques. Selon Politico, repris par TNW, le Collège de sécurité de la Commission examinera les dispositifs de secours des enseignes. Le commissaire Christophe Hansen y voit une tentative délibérée de perturber la chaîne alimentaire. Une piste russe est avancée par un chercheur, sans attribution officielle.
 TNW | Eu
Des chambres froides de plasma de l'Établissement français du sang ont été déréglées par une cyberattaque visant un prestataire. Le 2 novembre, sur trois sites de l'EFS, les systèmes de supervision de chambres froides contenant des poches de plasma ont vu leurs seuils de température et de dégivrage portés à des niveaux très élevés. Des produits ont été transférés par précaution. L'EFS affirme, cité par franceinfo, qu'« aucun impact sanitaire n'a été identifié et aucune perte de produits sanguins n'est à déclarer ». Le prestataire serait Coolworld, selon Le Canard enchaîné. Aucun lien avec les attaques des supermarchés n'est établi officiellement.
 franceinfo
Crédit Mutuel Arkéa a été victime d'une cyberattaque passée par la plateforme d'un de ses prestataires. Annoncée le 4 novembre, l'attaque a permis des opérations frauduleuses : selon la banque, les attaquants ont utilisé le compte propre de l'établissement pour faire des virements vers d'autres banques, fonds qui ont pu être convertis en cryptomonnaie. Le groupe ne confirme pas les 118 millions d'euros (133 millions de dollars) avancés dans la presse, mais en valide l'ordre de grandeur. Il dément toute intrusion par sa filiale Fortuneo et affirme que les avoirs des clients ne sont pas touchés.
 Crédit Mutuel Arkea

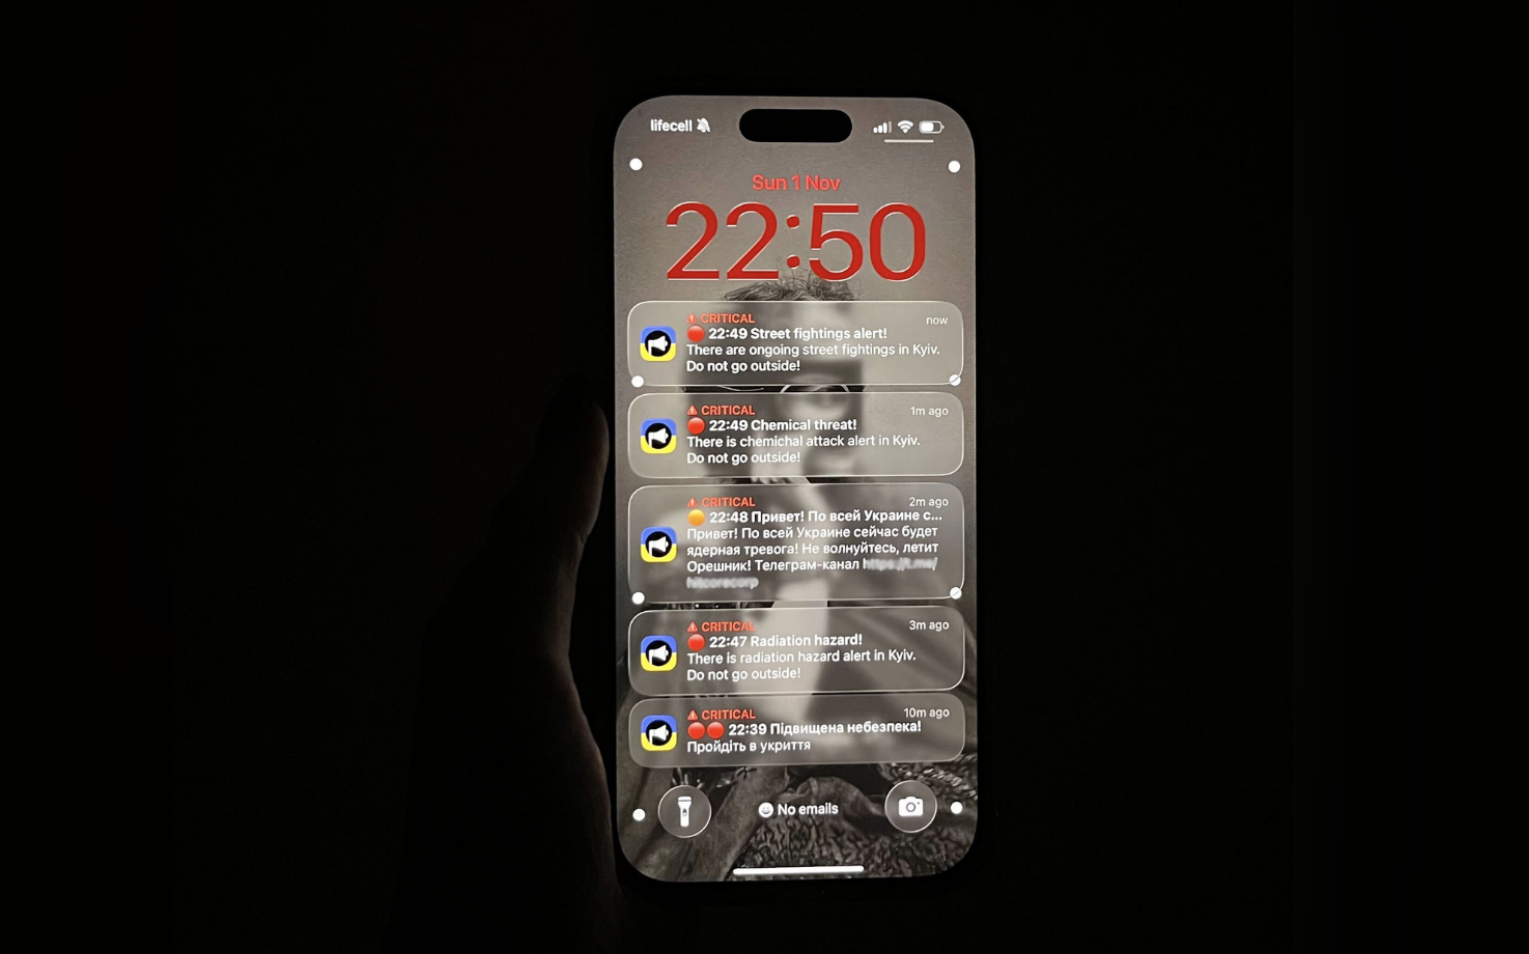
L'application ukrainienne d'alerte aérienne a été piratée le soir du 1er novembre et a diffusé de fausses alertes nucléaire et chimique, a indiqué l'Armée de l'air. Des sirènes ont retenti dans plusieurs régions, dont la Transcarpatie, avant la levée des alertes environ une heure plus tard ; les notifications ont été coupées et l'application suspendue. Aux premières heures du 2 novembre, l'application du ministère russe des Situations d'urgence a subi une cyberattaque massive, selon ce ministère : les messages annonçaient des ogives nucléaires lancées sur toutes les régions de Russie.
 The Kyiv Independent
OpenSSH a publié le 5 novembre un correctif pour une faille qui permettait d'ouvrir sans mot de passe valide certains comptes sur des systèmes Linux bâtis sur la bibliothèque musl. Avec un mot de passe de plus de 256 octets, la fonction de hachage de musl échoue et renvoie « * », la valeur stockée pour les comptes sans mot de passe utilisable. Selon BleepingComputer, le défaut remonte à un correctif de 2016 et touche notamment Alpine Linux, où PAM (module d'authentification) est désactivé par défaut. Signalée par Özgün Kültekin (Wakefield), la faille est corrigée dans la version 10.6p2.
 BleepingComputer
France : droit, libertés, création
Le gouvernement veut supprimer l'article qui interdit d'imposer des portes dérobées dans le chiffrement, en séance à l'Assemblée le lundi 9 novembre à 16 heures. L'article 16 bis du projet de loi sur la résilience des infrastructures critiques et le renforcement de la cybersécurité, inséré au Sénat, interdit d'imposer aux fournisseurs de chiffrement des dispositifs qui affaiblissent volontairement la sécurité, comme des clés de déchiffrement maîtresses. Dans son amendement n° 358, le gouvernement estime que ces dispositions présentent « un risque majeur pour la sécurité nationale » en entravant les services judiciaires et de renseignement.
 Assemblée nationale

La CNIL publie sa recommandation définitive sur les outils de rejeu de session. Publiée le 5 novembre, adoptée le 8 octobre (délibération n° 2026-114) après une consultation publique de février à mai 2026, elle vise les outils qui enregistrent ou reconstituent le parcours d'un internaute : mouvements de souris, clics, défilement, parfois saisies de formulaires. Ces outils exigent le consentement préalable, aucune exemption n'étant applicable. Leurs finalités doivent être fixées avant le déploiement. La CNIL recommande de masquer les données non pertinentes et, pour les agents conversationnels, le contenu des discussions.
 Accueil - CNIL - Protéger les données personnelles, Accompagner l'innovation, Préserver les libertés individuelles
La Quadrature du Net se joint à un recours devant le Conseil d'État contre la notification tardive des assignations à résidence antiterroristes visant des militants. Après les assignations rapportées la semaine précédente, l'association annonce le 4 novembre s'associer à la Ligue des droits de l'homme, à l'ADELICO et à des syndicats ; le recours demande l'arrêt de la publication ou de la notification tardive de ces arrêtés. Selon les arrêtés qu'elle dit avoir consultés, la participation à des actions écologistes, à des manifestations ou à des blocages de lycées y est retenue comme indice de dangerosité. Aucune décision n'est rapportée.
 La Quadrature du Net
L'association Féministes contre le cyberharcèlement publie un rapport sur l'effet des cyberviolences sur la liberté d'expression en ligne. Mené par la chercheuse Natalia Briceño-Lagos, il s'appuie sur un sondage auprès de 1 000 personnes représentatives de la population française, un autre auprès de 500 femmes qui publient au moins une fois par mois sur les réseaux sociaux, et une vingtaine d'entretiens. Parmi les Français victimes ou témoins de cyberviolences, 46 % disent avoir renoncé à parler de certains sujets et 41 % à participer à certains débats en ligne.
 Next
Le CNC (Centre national du cinéma et de l'image animée) relance son Fonds d'aide à la création pour les plateformes sociales, suspendu au printemps après une polémique sur l'impartialité de sa commission. Son président, Gaëtan Bruel, a annoncé le 5 novembre une dotation de 6 millions d'euros par an. Bourses de 10 000 euros pour les créateurs émergents, jusqu'à plusieurs centaines de milliers d'euros pour les confirmés. L'Union des métiers de l'influence et des créateurs de contenu (UMICC), qui espérait une dizaine de millions, parle de « mirage ».
 JDN
IA : données, travail, dérives
Des intermédiaires proposent aux entreprises de racheter leurs archives internes (courriels, fichiers, messages) pour entraîner des modèles d'IA, selon Wired. Le magazine raconte avoir reçu des offres de 350 000 à 1,8 million de dollars pour ses propres archives de travail, au nom de laboratoires comme Anthropic et OpenAI. Anthropic reconnaît un vaste marché des données mais dit ne pas acheter de flux de travail à des entreprises en activité ; OpenAI n'a pas répondu. La vente des données de Spirit Airlines, en faillite, est suspendue après l'opposition du syndicat des hôtesses de l'air.
 WIRED
Un développeur accuse Claude Code, l'agent de programmation d'Anthropic, d'avoir transmis son adresse e-mail à des sites tiers dans l'en-tête des requêtes web. Son signalement, ouvert le 5 novembre sur le dépôt GitHub de Claude Code, lie cette fuite à des dizaines de courriels d'arnaque reçus chaque jour, sans en apporter la preuve. Le jour même, un contributeur d'Anthropic a annoncé un module de confidentialité intégré, activé par défaut, censé bloquer ce comportement. Le signalement restait ouvert le 7 novembre.
 GitHub
Plus de 400 applications et domaines liés, présentés comme des outils banals, cachaient des fonctions de création d'images sexuelles non consenties, selon une enquête de Wired et de l'organisation de recherche AI Forensics publiée le 2 novembre. Ces applications, présentes sur l'App Store et Google Play, étaient promues par des publicités sur les plateformes de Meta ; un serveur distant décidait quelle interface afficher. Apple a retiré 19 applications, et Meta dit avoir agi contre plus de 10 000 comptes publicitaires. L'interdiction européenne de ces outils s'applique à partir du 2 décembre.
 WIRED
Facebook a d'abord jugé conformes à ses règles des comptes publiant des vidéos générées par IA d'entraîneurs touchant de jeunes sportives de façon inappropriée, selon une enquête de Futurism publiée le 2 novembre. Sur dix comptes signalés, huit ont été déclarés conformes une semaine plus tard. Certaines vidéos dépassaient 100 000 vues. Après la sollicitation de Futurism, Meta a supprimé toutes les pages et a déclaré que tout contenu montrant des abus ou de l'exploitation, réel ou généré par IA, n'avait pas sa place sur ses plateformes.
 Futurism
Au Royaume-Uni, des clients sans reproche ont été signalés comme voleurs à l'étalage par des systèmes de reconnaissance faciale en magasin, selon une enquête de TechRadar relayée par Futurism le 1er novembre. Chez Home Bargains, un homme a été pris pour un voleur et le couple a été prié de quitter le magasin. Chez Budgens, une femme a été expulsée pour un vol de viande alors que le couple n'y était pas allé depuis des mois. Aucun chiffre global n'est donné, et aucune enseigne n'a répondu dans l'article de Futurism.
 Futurism
Le ministère pénitentiaire du Michigan va tester un logiciel qui évalue le risque de violence des détenus pour fixer leur niveau de sécurité. Annoncé le 29 octobre, le module de classement est fourni par Recidiviz, une organisation à but non lucratif dont l'outil est utilisé dans 19 États, selon Fox 2 Detroit. Le pilote doit démarrer le 1er décembre. Le ministère affirme que l'outil améliorera de 30 % ses prédictions de violence, sans données publiées à l'appui. Le ministère et Recidiviz assurent que l'IA ne sert jamais à décider du niveau de sécurité ni d'une libération.
 FOX 2 Detroit
Des salariés britanniques de Google DeepMind contestent une clause de leur contrat qui leur interdirait de critiquer l'entreprise toute leur vie, y compris après leur départ. Ils craignent qu'elle les empêche d'alerter le public sur les risques de l'IA, selon le Washington Post du 3 novembre. Des dizaines d'entre eux en ont discuté dans un fil interne. Le 30 octobre, un dirigeant a indiqué que la clause ne serait pas appliquée aux partants ; le 3 novembre, Google a annoncé l'avoir retirée des contrats des nouvelles recrues. Les contrats existants restent inchangés.
 International Business Times UK
L'université du Kentucky a dispensé un de ses administrateurs, David Durman, d'utiliser personnellement l'IA dans son travail, au nom de ses convictions humanistes. Son bureau de l'égalité des chances a accepté la demande le 25 septembre, après avoir jugé qu'elle ne causait pas de charge excessive à son service, selon l'American Humanist Association, qui l'a soutenu. L'avocate de l'association, Alexandria Huiskens, affirme que l'humanisme bénéficie de la même protection religieuse que les religions traditionnelles au titre du Titre VII du Civil Rights Act de 1964. L'université précise que l'aménagement pourra être réexaminé.
 American Humanist Association
Presse, plateformes et information
Le New York Times a porté plainte le 2 novembre contre Brave devant le tribunal fédéral de Manhattan, accusant l'éditeur du navigateur de copier et revendre ses articles. Selon la plainte, Brave vend l'accès à son index par une API (interface de programmation) à des entreprises d'IA, dont Anthropic, Perplexity, Mistral, xAI et Cohere, et son assistant Ask Brave restitue des articles payants. Le journal vise aussi l'option « Paywall blocker », qui contourne les murs payants. Il affirme que Brave a gagné plus de 100 millions de dollars avec le travail des éditeurs. Brave n'avait pas répondu, selon Next.
 Next
Les éditeurs américains plaident devant la justice que l'IA ronge déjà leur audience. Digital Content Next, organisation professionnelle d'éditeurs américains, a déposé fin octobre un document à l'appui du New York Times et d'autres éditeurs, dans leur procès pour violation du droit d'auteur contre OpenAI et Microsoft. Sur un échantillon de sites de ses membres, elle relève entre 2023 et 2025 une baisse de 26 % des visiteurs uniques, de 18 % des pages vues et de 11 % du temps passé. Les revenus publicitaires et les revenus totaux ont reculé de 5 % en 2025, selon Press Gazette.
 Press Gazette
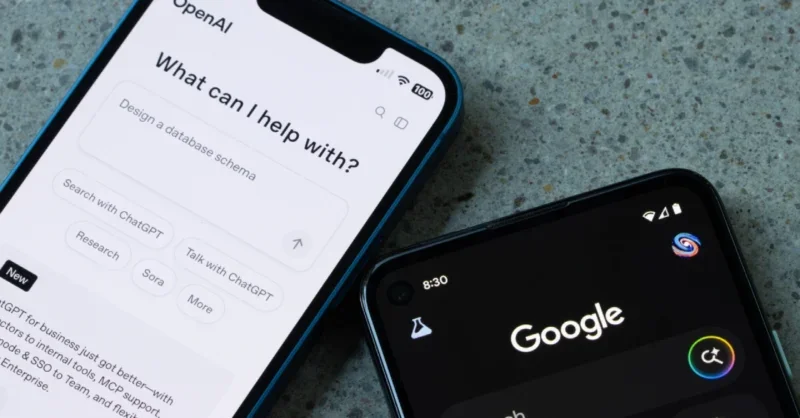
Google privera de son moteur de recherche les élèves des écoles qui restreignent ses outils d'IA. Google a annoncé le 3 novembre que Gemini, Gemini Notebook, Gemini dans Classroom et Search seront désactivés par défaut pour les comptes d'élèves du primaire et du secondaire, jusqu'à leur activation par l'administration scolaire. Chris Phillips, vice-président chargé de l'éducation, a indiqué à la presse que les écoles qui restreignent l'IA n'auront pas accès à Search, les deux étant selon lui profondément intégrés. Les sénateurs Bernie Sanders et Richard Blumenthal ont critiqué le projet ; Google affirme donner plus de choix aux écoles.
 TechCrunch
Stack Overflow se présente désormais comme une infrastructure de connaissances pour les entreprises et les agents d'IA, alors que son site public a reçu moins de 1 000 questions en un mois. Dans un billet du 29 octobre, Philippe Beaudette, vice-président chargé des communautés, assure que la plateforme ne disparaît pas et met en avant un service en bêta où des agents d'IA vérifient des solutions. Selon Next, qui cite les données officielles du site, septembre a compté 969 nouvelles questions, une première depuis 2008, et octobre 1 052.
 Next
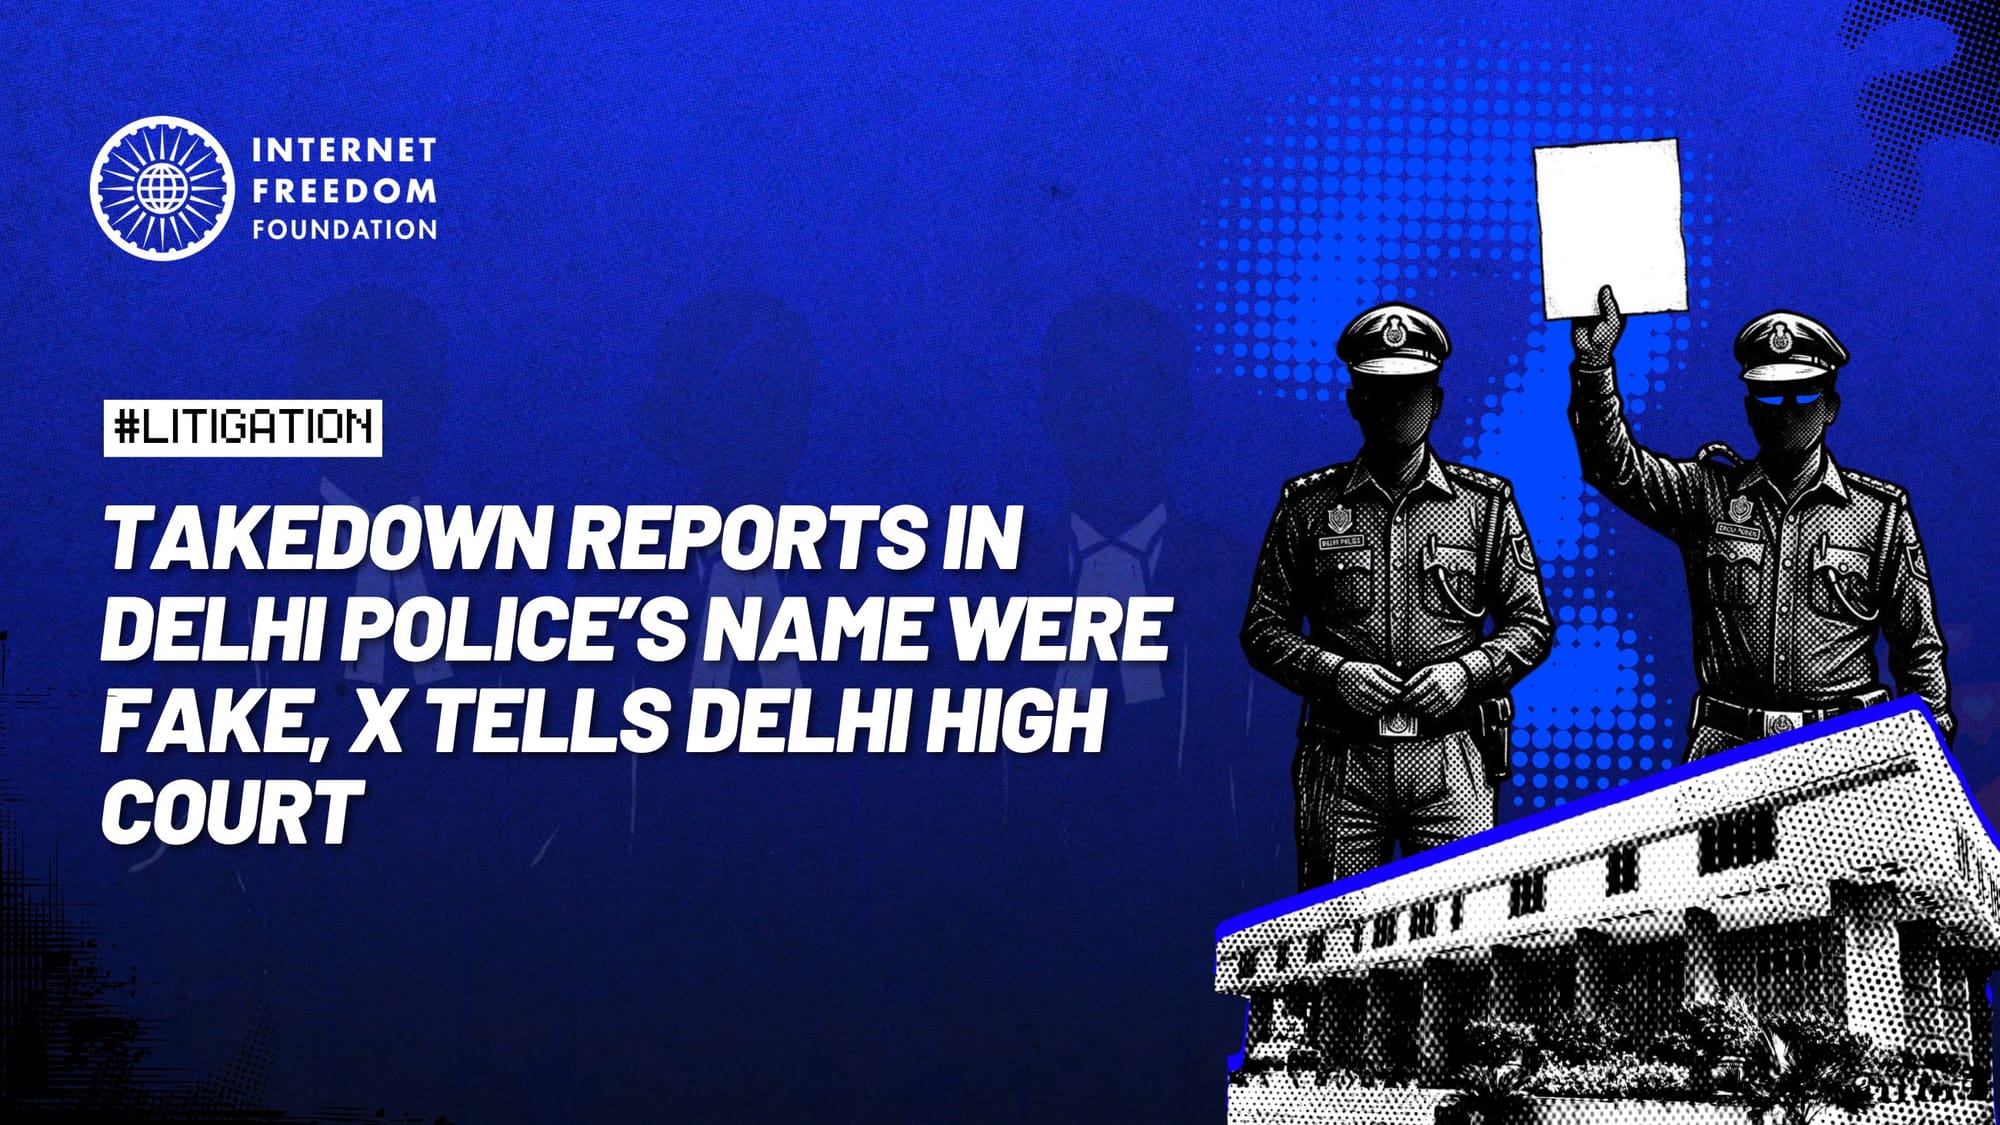
X a déclaré devant la Haute Cour de Delhi que les demandes de retrait visant l'Internet Freedom Foundation, SFLC.in et @geoblockedindia semblaient provenir d'une fausse adresse au nom de la police de Delhi. Le second signalement, du 2 novembre, portait sur 40 URL, dont les trois comptes entiers, pour diffamation envers l'organisation nationaliste hindoue RSS. X a porté plainte auprès de la police et ne compte pas, à ce stade, y donner suite. Le 6 novembre, la cour a classé les requêtes des deux associations, qui pourront revenir si une mesure est prise.
 Internet Freedom Foundation (IFF)
Depuis le 27 octobre, au moins 20 médias en ligne et comptes de réseaux sociaux albanais visent Faktoje, service de vérification des faits de Tirana, et sa directrice Klodiana Kapo, selon Global Voices. Ils mettent en cause son financement et son indépendance à partir des comptes que l'organisation publie elle-même, sortis de leur contexte selon le réseau européen des vérificateurs (EFCSN). Faktoje relie ces attaques à son partenariat avec Meta et à sa couverture des manifestations en cours. L'EFCSN (30 octobre), le réseau international IFCN (2 novembre) et Global Voices (6 novembre) ont condamné la campagne.
 Global Voices
Des enregistrements publiés par le Bureau national anticorruption d'Ukraine font entendre des suspects évoquer une attaque à l'acide contre le journaliste Denys Bihus. Le bureau les a publiés le 4 novembre ; le 5, les agences anticorruption ont inculpé cinq membres présumés du groupe. Ce réseau est accusé de corrompre de hauts responsables des forces de l'ordre pour protéger des activités illégales, dont des centres d'appels frauduleux. Selon le Kyiv Independent, la menace serait liée à une enquête de Bihus.info publiée en mars sur une chaîne de vente de drogues de synthèse. Denys Bihus sert dans l'armée.
 The Kyiv Independent
États-Unis : urnes et surveillance
Les opposants aux data centers remportent la plupart des scrutins locaux du 3 novembre. Selon 404 Media, des propositions liées aux data centers figuraient dans plus de 40 scrutins répartis dans 13 États, et leurs opposants l'avaient emporté dans 38, décompte encore provisoire au 4 novembre. Six villes ont voté une interdiction, douze un plafond de puissance en mégawatts. Semafor compte de son côté plus de 30 localités dans neuf États. Au Texas, le gouverneur Greg Abbott, qui avait ouvert l'État aux data centers, a perdu face à la démocrate Gina Hinojosa, partisane d'un moratoire.
 404 Media
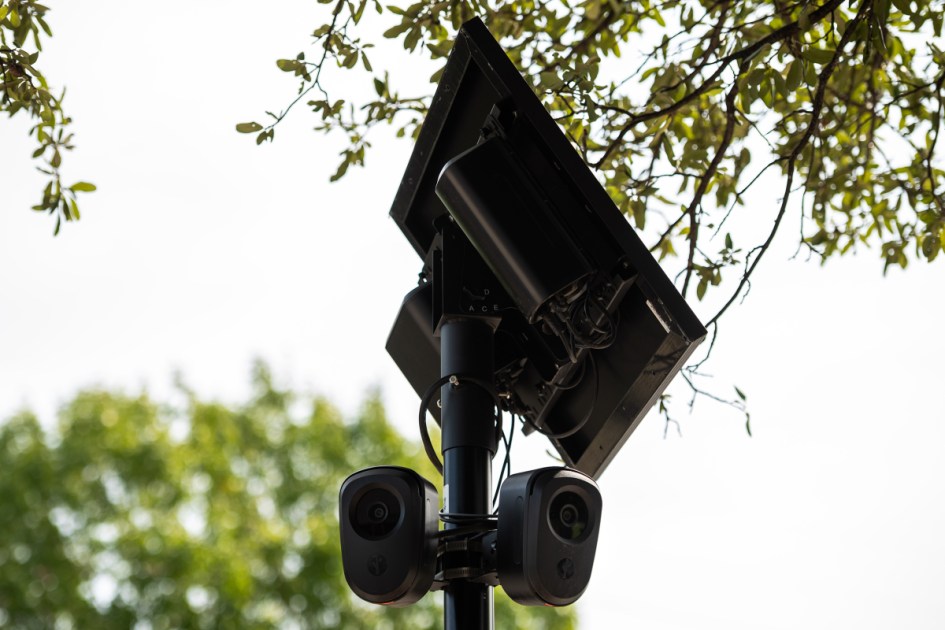
Deux villes votent contre les caméras Flock de lecture automatique des plaques. À League City (Texas), un peu moins de 54 % des 46 400 bulletins exprimés sur la proposition A ont rejeté le maintien des 55 caméras Flock de la police, selon les résultats du comté de Galveston repris par le Texas Tribune. Le vote était consultatif, mais le conseil municipal s'était engagé à retirer les caméras dans les 72 heures suivant la certification. À York (Maine), les électeurs ont interdit ces lecteurs : la ville doit retirer ou désactiver ses caméras et résilier son contrat avec Flock Safety, selon WGME.
 The Texas Tribune
L'agence fédérale américaine de cybersécurité s'est tenue en retrait des élections de mi-mandat. Selon Next, qui s'appuie notamment sur le New York Times, la CISA n'a pas mis en place de cellule de crise pour le scrutin du 3 novembre, contrairement aux élections précédentes, et sa page d'accueil ne mentionnait pas les élections. L'agence a suspendu son travail sur la sécurité électorale en février 2025 et perdu environ un tiers de ses effectifs, qui comptaient 3 400 personnes en janvier 2025. Un porte-parole assure, selon le New York Times, qu'elle est entièrement préparée.
 Next
La Cour suprême des États-Unis a rejeté le 2 novembre, sans opinion dissidente, la demande du gouvernement Trump d'obliger la Californie à mettre de côté 20 000 bulletins signalés comme ceux de possibles non-citoyens. La requête, déposée le même jour, la veille de l'élection, suivait une décision du juge fédéral David O. Carter et deux rejets en une semaine par la cour d'appel du 9e circuit. Selon le Voting Rights Project de l'UCLA, 42 % des 20 000 noms sont introuvables dans le fichier électoral californien actuel ; des responsables de comtés décrivent des données truffées d'erreurs.
 CalMatters
Une enquête de Bellingcat montre que les comités d'action politique (super PACs) financés par l'industrie de l'IA parlent rarement d'IA dans leurs publicités. Publiée le 2 novembre par Kolina Koltai, elle analyse 336 publicités vidéo diffusées aux États-Unis du 1er janvier au 23 octobre. Leading the Future, favorable à une régulation légère, a reçu environ 125 millions de dollars, notamment de Greg Brockman et d'Andreessen Horowitz ; Public First Action, favorable à des garde-fous, 40 millions d'Anthropic. Les réseaux adaptent leurs messages à l'électorat visé. Environ 36,4 millions de dollars sont allés à quatre sociétés récentes quasi absentes en ligne.
 bellingcat
L'EFF et l'ACLU demandent à une cour d'appel fédérale de déclarer inconstitutionnels par principe les relevés d'antennes-relais. Dans un mémoire d'amicus curiae déposé le 3 novembre devant la cour d'appel du neuvième circuit (affaire United States v. Spurlock), les deux organisations soutiennent que ces mandats, dits « tower dumps », qui obligent les opérateurs à livrer les données de localisation de tous les téléphones d'une zone, sont des mandats généraux. Dans ce dossier, ouvert après la découverte de deux corps en Californie, le mandat a révélé les données de près de 1 700 téléphones. À défaut, elles demandent des limites strictes.
 Electronic Frontier Foundation
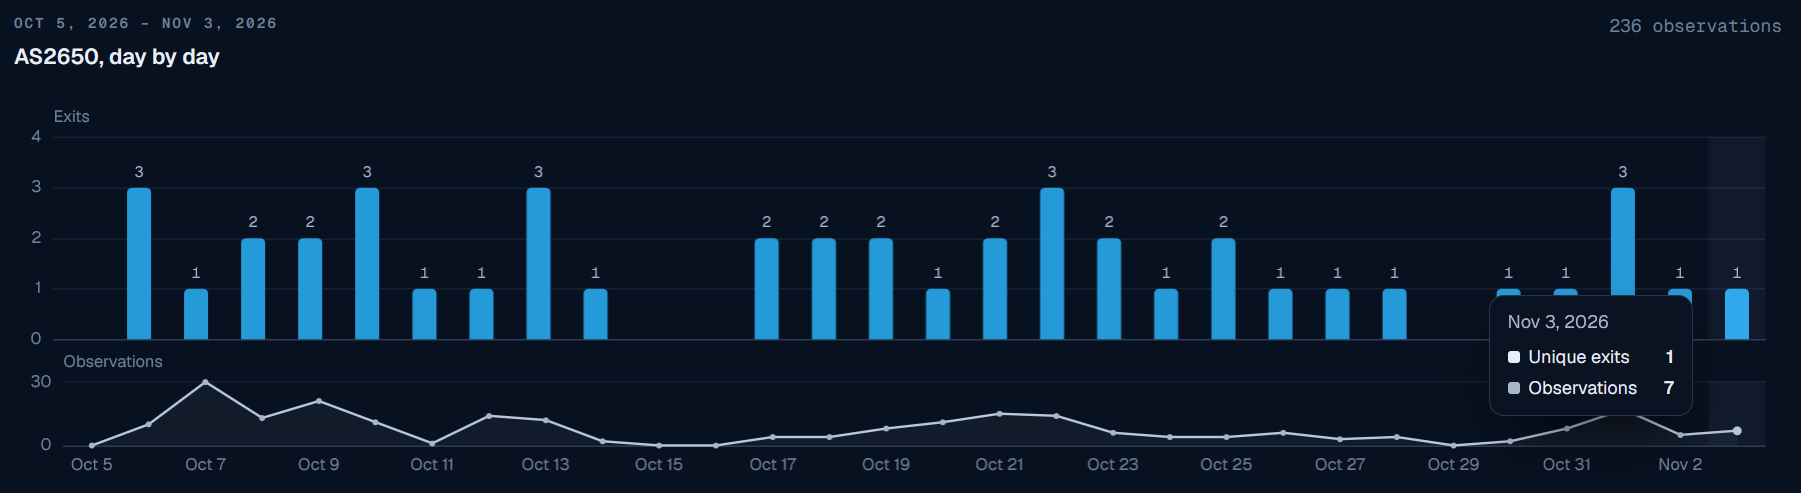
Vingt-huit services commerciaux de proxys résidentiels ont fait sortir du trafic par le réseau de la Maison-Blanche, selon l'observatoire Layer3 Intel. Entre le 5 octobre et le 3 novembre, l'équipe a relevé 236 sorties par six adresses du bloc AS2650, enregistré au nom du Bureau exécutif du président, sur 26 jours sur 30. Environ la moitié de l'activité tombe entre 17 h et minuit. Layer3 Intel y voit la trace probable d'une personne dont l'appareil embarque un kit de proxy, sans pouvoir l'identifier. Aucune réaction de la Maison-Blanche n'est rapportée.
 Layer3 Intel
OpenAI envisage de rebaptiser ses centres de données en « campus de calcul pour l'IA », selon Axios. L'idée figure parmi les propositions évoquées par Chris Lehane, responsable des affaires publiques mondiales d'OpenAI, pour une campagne de communication prévue après les élections de mi-mandat américaines, rapporte TechCrunch le 1er novembre. Lehane y voit un avant-goût de 2028, où l'IA serait selon lui le grand sujet de la présidentielle. Il a qualifié de sain le débat sur les centres de données et estimé que les collectivités devaient demander des comptes aux entreprises.
 TechCrunch
Et maintenant ?
Deux pistes à explorer, tirées des sujets de la semaine, avec leurs pour et leurs contre.
Demander l'accès aux données de TikTok pour mesurer la spirale du fil « Pour toi ». La Commission reproche à TikTok d'avoir mal évalué comment son algorithme enferme les utilisateurs dans des contenus sur la perte de poids, et juge le bouton « pas intéressé » insuffisant. L'article 40 du règlement sur les services numériques ouvre aux chercheurs agréés un accès aux données des très grandes plateformes, pour étudier précisément ces risques et l'efficacité des mesures censées les réduire. La demande peut passer par le coordinateur du pays de ton organisme de recherche ; la décision revient au régulateur irlandais, TikTok étant établi en Irlande. Si tu es chercheur sur les troubles alimentaires, une association de patients peut appuyer le dossier. La limite : il faut un organisme de recherche indépendant, un financement déclaré et des garanties de sécurité des données ; TikTok peut demander dans les quinze jours de modifier la demande, et les résultats arriveront bien après la décision de la Commission.
Documenter les contournements de murs payants par les chatbots, sur les critères de l'avocat général. Dans l'affaire Like Company contre Google, l'avocat général Maciej Szpunar retient deux conditions pour qu'un chatbot enfreigne le droit des éditeurs : un accès illicite à l'article, par exemple en contournant un mur payant, et une réponse qui en reprend la forme au point de dispenser de le lire. Si tu es éditeur ou que tu travailles avec un, des relevés horodatés, sur des articles récents et pris depuis un accès légal, montreraient si ces deux conditions sont réunies. La limite : l'avis ne lie pas la Cour, qui n'a pas statué ; le droit des éditeurs ne couvre ni les faits, ni les très courts extraits, et il expire deux ans après la publication ; l'admission de tels relevés comme preuve dépendra du juge national.
Backstage
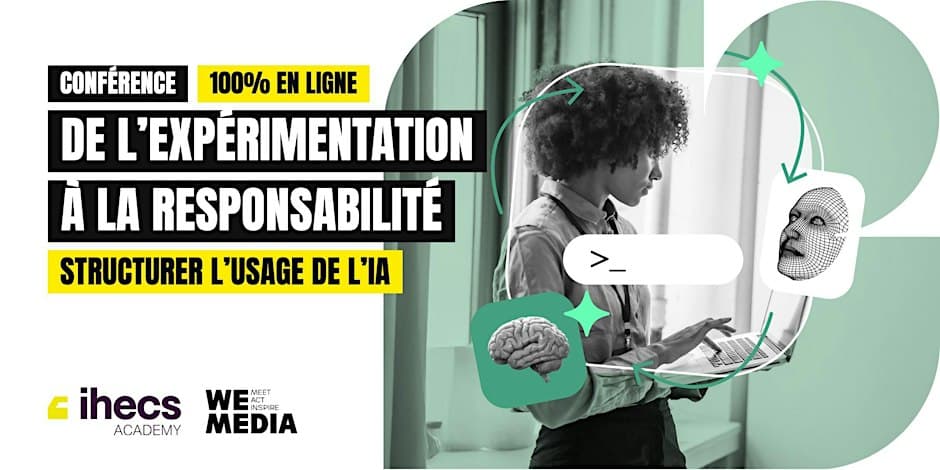
Jeudi 12 novembre, de 12 h à 13 h, je participe à une conférence en ligne de l'IHECS Academy et de We Media : « Structurer l'usage de l'IA : de l'expérimentation à la responsabilité ». On y parlera de la façon dont les entreprises et les médias passent d'essais individuels à des pratiques encadrées : chartes IA, confidentialité des données, fiabilité des contenus, transparence et cadre réglementaire. Avec Tarik Hennen, juriste, Head of AI chez Geradin Partners et fondateur de Cercle IA, et un responsable de l'agence Belga. Les questions du public sont prévues en fin de séance ; il faut un compte Zoom pour se connecter.
 Eventbrite
Rapport de fabrication (qui a décidé quoi, ce qui a été vérifié)
Lettre programmée pour le dimanche 8 novembre 2026 à 19 h, avec envoi par mail. Signée et assumée par Damien Van Achter. Rédaction par Claude (Anthropic) dans Claude Code, sous le cadre éditorial FLTR.
En une phrase. Le lancement, la validation de la sélection des 42 sujets, le maintien de trois items à la limite de la semaine, le choix des pistes, le titre et le backstage viennent de l'auteur, à qui reviennent aussi la relecture et la programmation. Le repérage, la présélection, la vérification, la rédaction des items, des pistes et du mot d'accueil ont été faits par la machine, comme l'affiche et les posts d'annonce. Chaque item a été vérifié sur une source avant d'entrer dans la lettre, pas toujours sur la source primaire : les exceptions sont dites plus bas.
Parcours
- 09:22auteurLancement de la lettre : « Go pour la newsletter du dimanche ».
- 09:26machineLecture des sept briefings du 2 au 8 novembre, soit 1 920 articles analysés par le radar. Menu de 92 sujets, 42 présélectionnés selon la grille éditoriale.
- 09:28auteurPrésélection validée telle quelle : « FLTR #43, sélection validée (42) ».
- 09:29machineVérification des 42 sujets par six agents en parallèle, puis de quatorze sujets de réserve par deux autres. 56 sujets examinés, dix tombés. Crible des pistes : 19 items instruits par un agent, trois pistes contre-relues à l'aveugle par un second ; textes européens mobilisés lus sur EUR-Lex. Une seule piste au seuil de 15/20.
- 09:43auteurValidation des arbitrages proposés : deux pistes, dont une sous le seuil, et trois items à la limite de la semaine gardés. Titre ensuite réécrit par l'auteur, qui a aussi fourni le lien du backstage : « Je valide le widget ».
- 09:50machineAssemblage de la lettre, mot d'accueil, backstage rédigé d'après la page de l'événement, test des cartes de lien, envoi du brouillon dans Ghost, affiche sur la photo de fond habituelle des lettres.
- 09:57auteurPosts d'annonce validés : « Posts validés ».
- 09:58machineCréation des posts d'annonce sur LinkedIn, Mastodon et Bluesky pour le lundi matin.
- 10:03auteurLettre programmée pour 19 h avec envoi par mail : « C'est programmé ».
- 10:04machineVérification par l'API : programmation à 19 h et envoi par mail à toute la liste confirmés.
Heures de l'auteur tirées du transcript de la session ; heures de la machine déduites des fichiers, à quelques minutes près. Citations de l'auteur : ses mots, orthographe corrigée ; le texte tel qu'écrit s'affiche au survol.
Vérification
- 56 sujets examinés. Plusieurs libellés du repérage automatique ont été corrigés : la Commission n'ouvre pas d'enquête sur les frigos piratés, elle examine les dispositifs de secours des enseignes ; la police de Delhi n'a rien fait retirer, les signalements semblent venir d'une fausse adresse à son nom ; les data centers ont perdu 38 scrutins sur plus de 40, décompte provisoire, et non 38 sur 40 ; rien n'établit que les entreprises d'IA achètent les archives internes des entreprises.
- Dix sujets retirés à la vérification : faits antérieurs à la semaine, tribunes sans fait nouveau, sources illisibles.
- Sources non lues en entier : Wired, Politico, BBC, Numerama, Mediapart et le New York Times ont souvent refusé la lecture, et les items concernés reposent sur d'autres sources, dites dans les notes de travail. Un item s'appuie sur une reprise intégrale de Wired. Plusieurs articles ont été lus par un résumé automatique, pas en texte intégral.
Choix et limites
- Une seule piste du bloc « Et maintenant ? » atteint le seuil du crible (15/20). La seconde, à 14, a été proposée sous le seuil et retenue par l'auteur. Une troisième, à 12, a été écartée.
- Trois items reposent sur un fait antérieur ou à la limite de la semaine (Revolut, une dispense d'usage de l'IA, l'agence américaine de cybersécurité) : signalés à l'auteur, qui les a gardés.
- Allégations signalées comme telles : plaintes, mémoires d'ONG, déclarations d'entreprises, attribution russe des attaques de frigos.
- Conflit d'intérêts : deux items portent sur Anthropic, qui produit le modèle utilisé pour cette lettre (le brouillon robots.txt signé par un de ses ingénieurs, un signalement sur Claude Code), et quatre autres la mentionnent.
Cadre
Charte éditoriale, grille d'analyse, règles de vérification et interdits de style écrits par l'auteur et appliqués à chaque session.
Pièces
Menu de sélection, fichiers de vérification par lot avec leurs notes, instruction et contre-relecture des pistes, brouillon de la lettre, transcript horodaté de la session. Aucun horodatage par un tiers : ces pièces sont crédibles, pas opposables.
À votre jugement
Ce rapport montre qui a décidé quoi, pas si ces décisions étaient bonnes. Les items restent-ils fidèles à leurs sources, là où seules des reprises ont pu être lues ? Trois items dont le fait date d'avant la semaine méritaient-ils leur place ? La piste sous le seuil méritait-elle la sienne ?
Rapport établi le 2026-11-08.