
Texte rédigé avec une IA, sous la direction et la responsabilité de Damien Van Achter. Son rapport de fabrication est en fin d'article.
Failles, agents et attaques
Deux failles critiques de PHP, analysées avec l'aide de modèles d'IA, ont été attaquées avant la publication des correctifs. Le 21 octobre, l'équipe de PHP a publié les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35 pour deux failles (CVE-2026-109618 et CVE-2026-109619, score CVSS 9,2) qui permettent d'exécuter du code à distance sans authentification. Selon TechCrunch, Calif a signalé les failles ; l'IA a aidé, mais l'essentiel reposait sur la connaissance du code de PHP, dit Calif. Amazon aurait détecté une exploitation environ une semaine avant les correctifs ; Cloudflare a observé des tentatives d'attaque, sans les chiffrer. PHP fait tourner près de 70 % du web, selon TechCrunch.
 TechCrunch
Un pirate sinophone a lancé des agents IA contre plus de 1 200 sites marchands, selon un rapport de la société NorForge. Publié le 19 octobre par le chercheur Snorre Fagerland, le rapport décrit Cairn, une plateforme open source qui fait travailler des agents sur un objectif fixé par un opérateur humain. Le groupe le plus actif a visé des boutiques en ligne (États-Unis, Canada, Japon, Australie) ; les intrusions réussies ont duré un peu moins de 23 heures en moyenne, pour environ 50 dollars de jetons chacune (estimation). Selon Reuters, Deere et SharkNinja ont pris des mesures, Cummins enquête ; Reuters n'a pas pu établir quelles données avaient été dérobées.
 TNW | Security
L'outil de programmation par IA OpenCode a été piraté et des clés d'accès à des services d'IA ont pu être exposées. OpenCode a annoncé le samedi 17 octobre une intrusion dans un ancien système de sa plateforme en ligne OpenCode Console, qui touche 1,4 % des utilisateurs de cette plateforme. Selon TechCrunch, des frais non autorisés ont été signalés sur des comptes OpenAI, Anthropic et Google, de plusieurs centaines de dollars à plus de 1 000 dans quelques cas ; OpenAI et OpenCode disent rembourser. Le cofondateur Dax Raad affirme que l'application et l'outil en ligne de commande ne sont pas concernés.
 TechCrunch
Des versions piégées du client en ligne de commande d'OVHcloud sont restées en ligne sur GitHub pendant moins de deux heures. Le 19 octobre à 14 h 47, un attaquant ayant pris le contrôle du compte GitHub d'un développeur a remplacé les binaires des versions 0.11.0 à 0.15.0 par un programme conçu pour extraire des secrets (mots de passe, identifiants) du disque. Un utilisateur a donné l'alerte après l'échec d'un contrôle d'intégrité ; la diffusion a été bloquée vers 16 h 21. Selon OVHcloud, l'option de publications immuables de GitHub n'était pas activée ; elle l'est désormais, la version 0.16.0 est saine et aucun autre dépôt n'est touché.
 Next
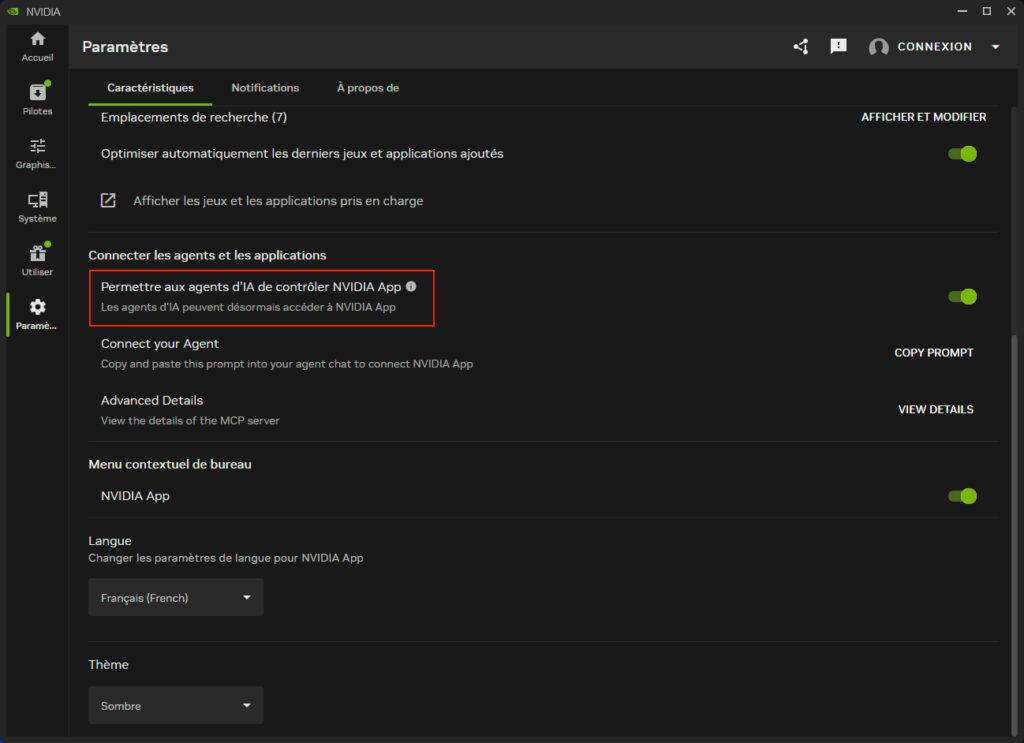
La dernière version de l'app Nvidia active d'office un serveur qui permet à des agents IA de la piloter. Dans la version 11.0.9.565, repérée par VideoCardz selon Next, le réglage « Permettre aux agents d'IA de contrôler NVIDIA App » est coché par défaut. Il ouvre un serveur MCP (protocole qui relie les agents aux logiciels) à l'adresse locale 127.0.0.1:13508. Les agents compatibles peuvent lister et lancer les jeux, appliquer des réglages, enregistrer des vidéos, faire des captures d'écran et lire la version du pilote. Décocher l'option arrête le serveur.
 Next
L'armée de terre américaine développe ECHOTRIBBLE, une plateforme d'agents IA offensifs qui se propageraient de machine en machine avec une supervision humaine minimale. Selon The Intercept, qui cite des documents d'ARCYBER (le commandement cyber de l'armée de terre) remis à des prestataires, ces agents devraient neutraliser des cibles, y compris sur des systèmes coupés d'Internet, puis s'effacer sans être repérés. Une présentation du 24 juin donne l'exemple hypothétique d'un agent qui se copie d'un ordinateur portable vers un iPad et un PC Windows 11. ARCYBER n'a pas répondu sur les garde-fous.
 The Intercept
Labs d'IA : lois, argent, tribunaux, travail
Anthropic engage 5 % de ses actions dans un fonds d'intérêt public, sous réserve de l'approbation de ses actionnaires. Annoncé le 18 octobre, l'Anthropic Public Benefit Fund est une société à responsabilité limitée détenue à 100 % par l'entreprise. Le conseil pourra y ajouter 2 % pour chaque hausse de 50 % de la valeur d'Anthropic au-dessus d'un seuil de référence que la page ne chiffre pas. Anthropic évoque des dons à des associations ou des versements directs à certaines populations, et exclut le lobbying et les dons politiques. La gouvernance sera détaillée dans les prochains mois.
 Anthropic
Anthropic fait circuler auprès d'élus américains un brouillon de loi fédérale qui ne permettrait de bloquer un modèle d'IA qu'au-delà d'un milliard de dollars de dommages ou de 50 morts ou blessés graves. Politico a publié ce brouillon de discussion le 16 octobre. Selon Next, trois risques seraient visés : aide à une arme NRBC (nucléaire, radiologique, biologique, chimique), cyberattaque, perte de contrôle du modèle. Un évaluateur tiers aurait 72 heures pour alerter le ministère du Commerce, qui saisirait un juge fédéral. Anthropic dit que le texte reprend son cadre de juin et annonce une révision de la clause sur les lois des États.
 Futurism
Le ministère américain de la Sécurité intérieure ordonne de retirer DeepSeek des systèmes des agences civiles fédérales et d'en exclure les achats. L'avis, publié au Federal Register le 20 octobre, vise Hangzhou DeepSeek Artificial Intelligence, ses affiliés et les produits ou services tiers développés avec ses technologies. Il s'appuie sur la loi de 2018 sur la sécurité de la chaîne d'approvisionnement fédérale. Selon TechCrunch, les agences peuvent demander des exceptions, et le ministère craint un accès des autorités chinoises à des données sensibles. Pékin dénonce une extension abusive de la notion de sécurité nationale.
 Federal Register
Un dossier de faillite indique que Disney a exigé que son accord avec Character.AI passe par la procédure de faillite. Character.AI a déposé le 12 octobre sa demande de protection au titre du chapitre 11. Selon Wired, citant le dossier, Disney a versé 5,5 millions de dollars en septembre et vise une licence perpétuelle, mondiale et non exclusive sur une large part du code et des outils, hors données d'utilisateurs et site web. La licence sera mise aux enchères, avec une offre de référence de Disney de 20 millions de dollars, selon CBS News. Vente attendue fin novembre ou début décembre.
 WIRED
Dans le procès des médias contre OpenAI, OpenAI et Microsoft affirment qu'un expert des plaignants a présenté des graphiques générés par IA sans les vérifier. Selon une requête déposée en septembre, l'expert Oren Etzioni, mandaté par les médias plaignants dans le dossier regroupé sur l'entraînement des IA, a fourni des figures produites avec Claude d'Anthropic, dont les chiffres ne figuraient pas dans les articles scientifiques cités. D'après la requête, il a reconnu ne pas les avoir vérifiées et les a retirées après sa déposition, avec un autre graphique de son rapport en réponse. OpenAI et Microsoft demandent d'écarter ses conclusions sur la valeur des contenus de presse.
 Techdirt
Le Pentagone publie des modèles de clauses pour faire appliquer, dans ses achats d'IA, les principes de « recherche de la vérité » et de « neutralité idéologique » fixés par la Maison-Blanche. Une note du 20 octobre de John Tenaglia, responsable de la politique d'achats du Pentagone, s'appuie sur le décret de Trump de l'an dernier contre l'IA dite « woke » dans l'administration fédérale. Trois annexes fournissent un formulaire de choix des exigences de transparence, un texte d'appel d'offres et une clause de contrat. Pour un grand modèle de langage, le fournisseur doit livrer assez d'informations pour juger de sa conformité.
 DefenseScoop
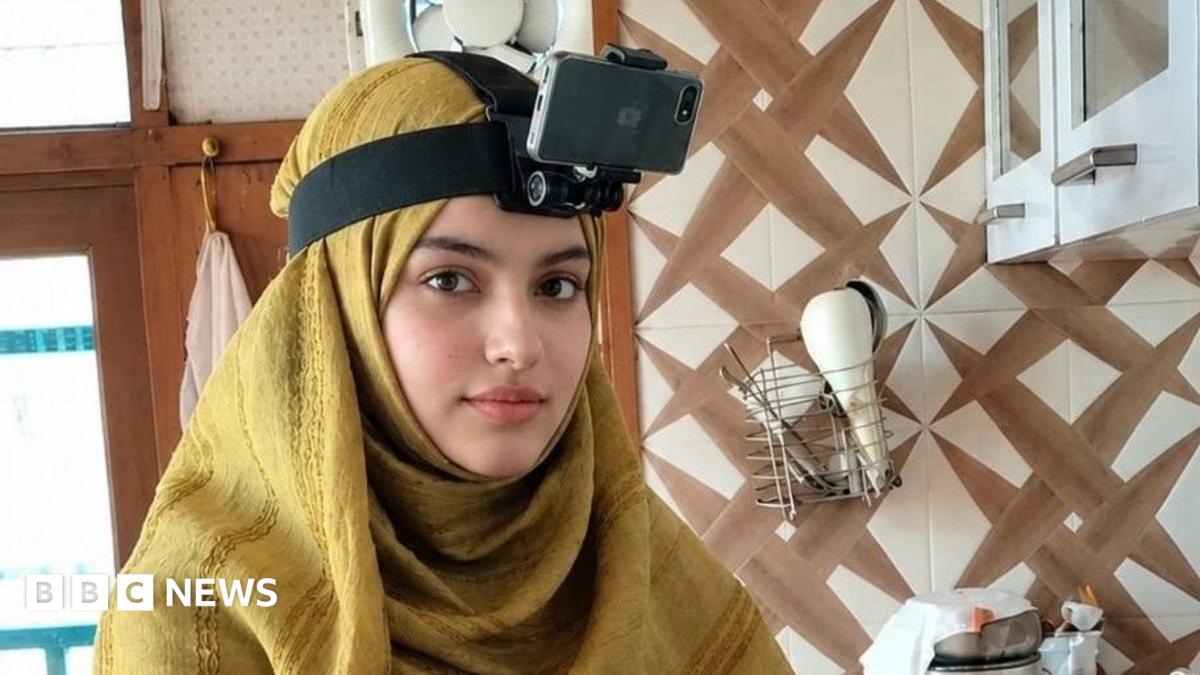
En Inde, des travailleurs de métiers variés se filment avec une caméra frontale pour entraîner les IA qui pilotent des robots. Selon la BBC, un coiffeur de Bengaluru, un couturier ou une enseignante qui travaille à domicile portent une caméra qui ne montre que leurs mains. Les images, collectées par des sociétés locales, sont revendues à des entreprises technologiques et à des organismes de recherche. Rashdan Technologies dit verser 5 à 10 dollars pour huit à dix heures d'enregistrement, et certains clients réclament désormais quatre à six caméras par personne. L'enseignante cite 2 à 3 dollars de l'heure.
 BBC News
France, après le 17 octobre
Deux réunions distinctes ont réuni des ministres et des plateformes après le 17 octobre. Le lundi 19 octobre, le ministre des PME Serge Papin a réuni les plateformes de revente (Vinted, eBay, Amazon, LeBonCoin, Meta et TikTok, selon Le Monde cité par Wired) : elles transmettront les signalements aux enquêteurs, surveilleront les annonces de biens volés et rendront un premier rapport sous 48 heures, d'après Papin. Le mardi 20, la ministre du Numérique Anne Le Hananff a rappelé à des réseaux sociaux leur devoir de modération, notamment pour les directs, selon BFM cité par Wired.
 WIRED
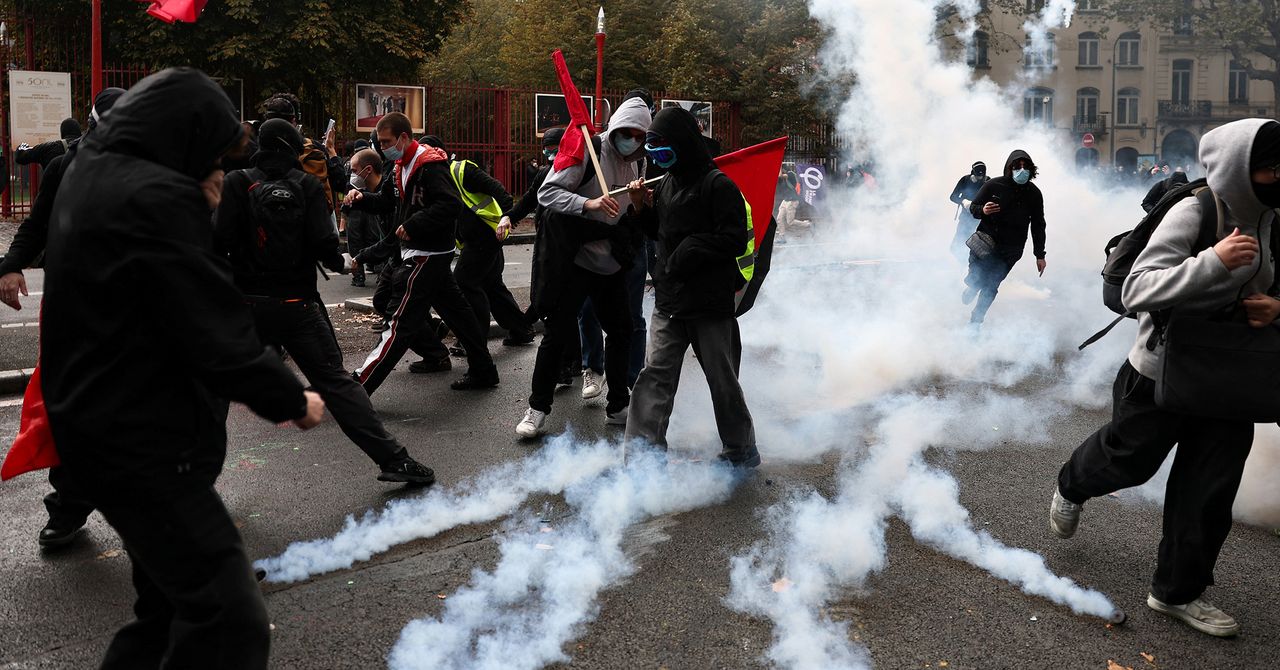
Gabriel Attal a relancé le 19 octobre, sur RTL, l'idée de pouvoir bloquer temporairement des réseaux sociaux là où ont lieu des émeutes. L'ancien Premier ministre et candidat de Renaissance à la présidentielle parle d'un blocage « temporaire, ciblé sur les territoires où se déroulent les émeutes », car les plateformes créeraient des « points de convergence » et nourriraient le mimétisme chez les plus jeunes. Il s'appuie sur la suspension de TikTok en Nouvelle-Calédonie en mai 2024, que le Conseil d'État a jugée disproportionnée. C'est une proposition : aucune source lue ne mentionne de texte déposé.
 Public Sénat
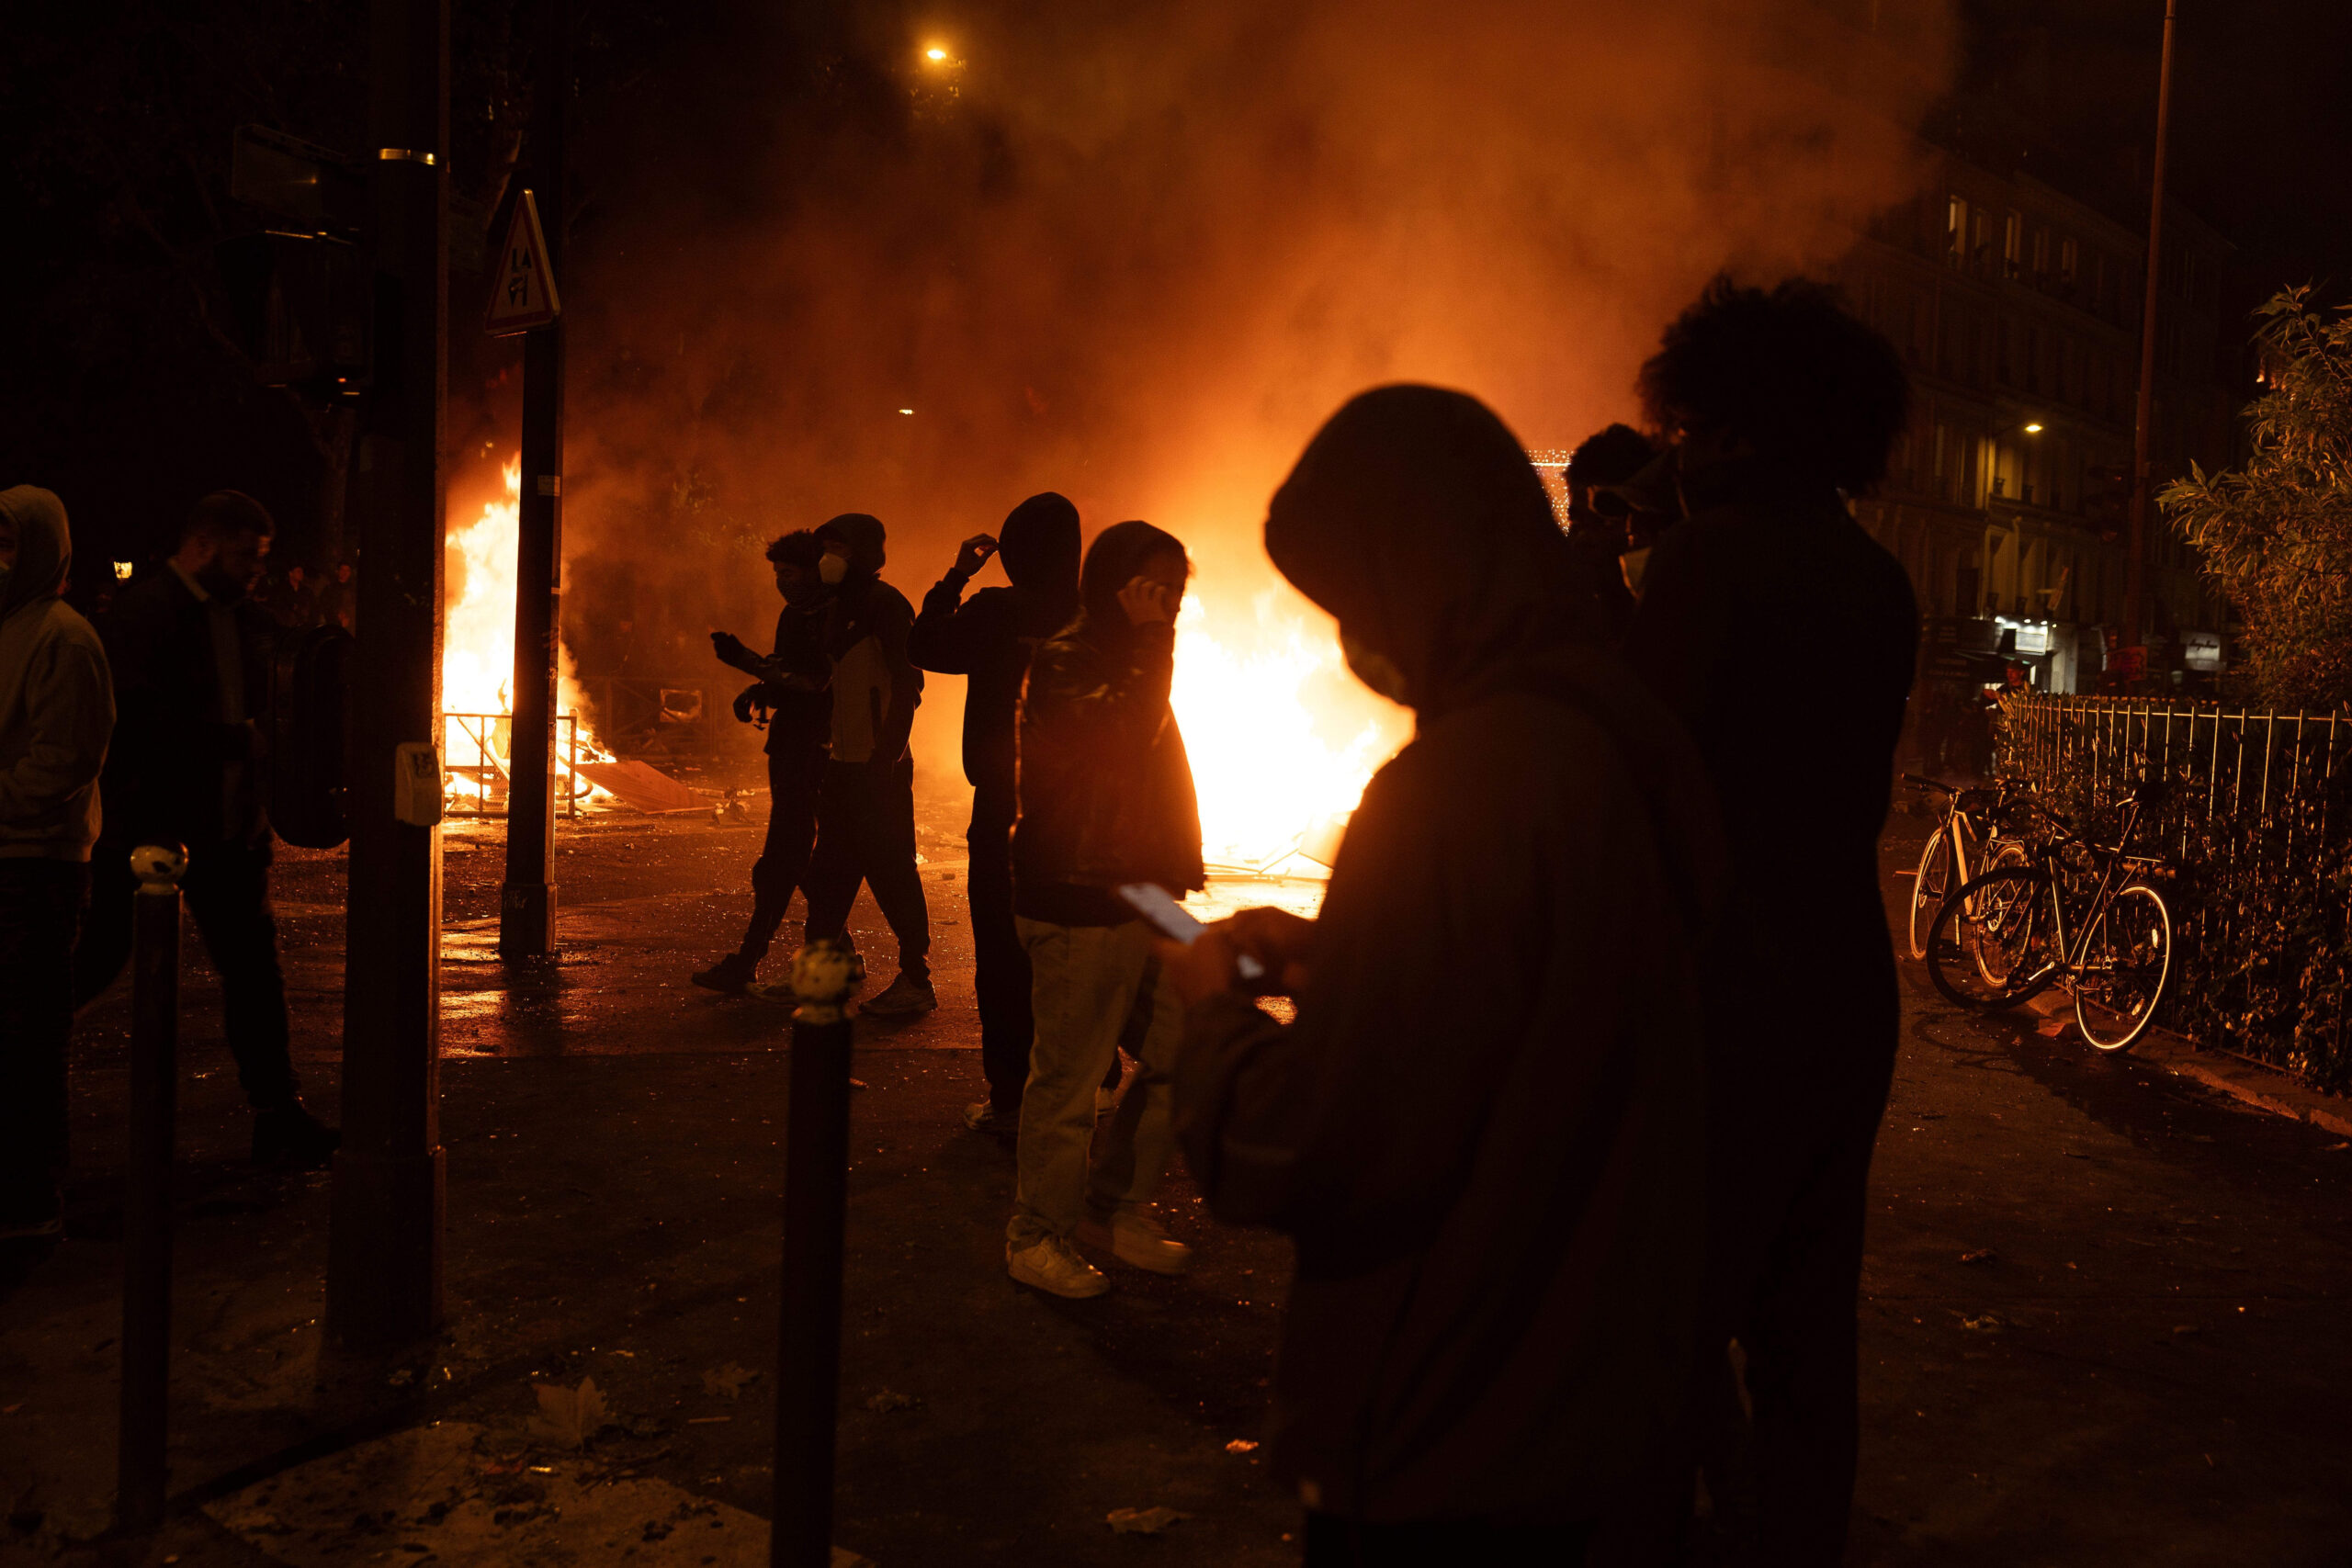
Gérald Darmanin a annoncé le recours à la reconnaissance faciale sur le fichier TAJ pour identifier les casseurs. Le 19 octobre, au journal de 20 h de TF1, le garde des Sceaux a dit qu'on allait comparer, par reconnaissance faciale sur le Traitement des antécédents judiciaires (TAJ), des images issues des réseaux sociaux avec les visages du fichier. Il a demandé aux parquets de qualifier les faits de criminalité organisée, ce qui permettrait des gardes à vue de 48 à 72 heures et des écoutes. Il a compté 2 513 gardes à vue lors de l'interview. Aucune base juridique n'est citée.
 Next
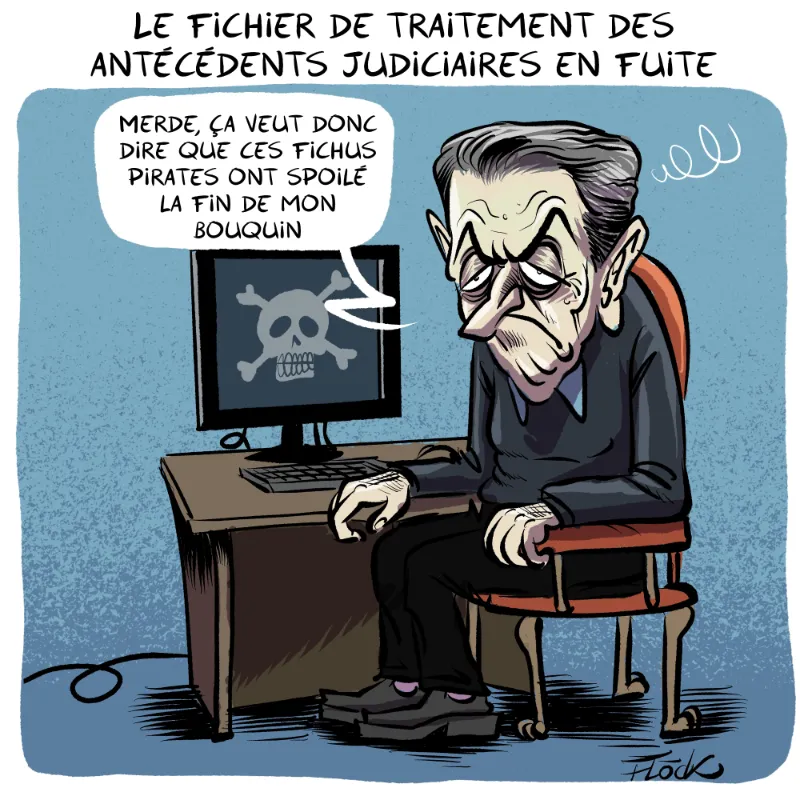
La Quadrature du Net dresse un inventaire des mesures de surveillance et de restriction prises ou annoncées depuis le 17 octobre. Dans un texte du 21 octobre, l'association donne une « description non exhaustive » : la demande de Gérald Darmanin aux parquets de qualifier les faits de criminalité organisée, la reconnaissance faciale via le fichier TAJ, l'analyse a posteriori de vidéos par logiciel (l'entreprise Orasio vantait le 19 octobre ces capacités) et les pouvoirs des préfets, dont les interdictions de manifester. Les qualifications sont celles de l'association.
 La Quadrature du Net
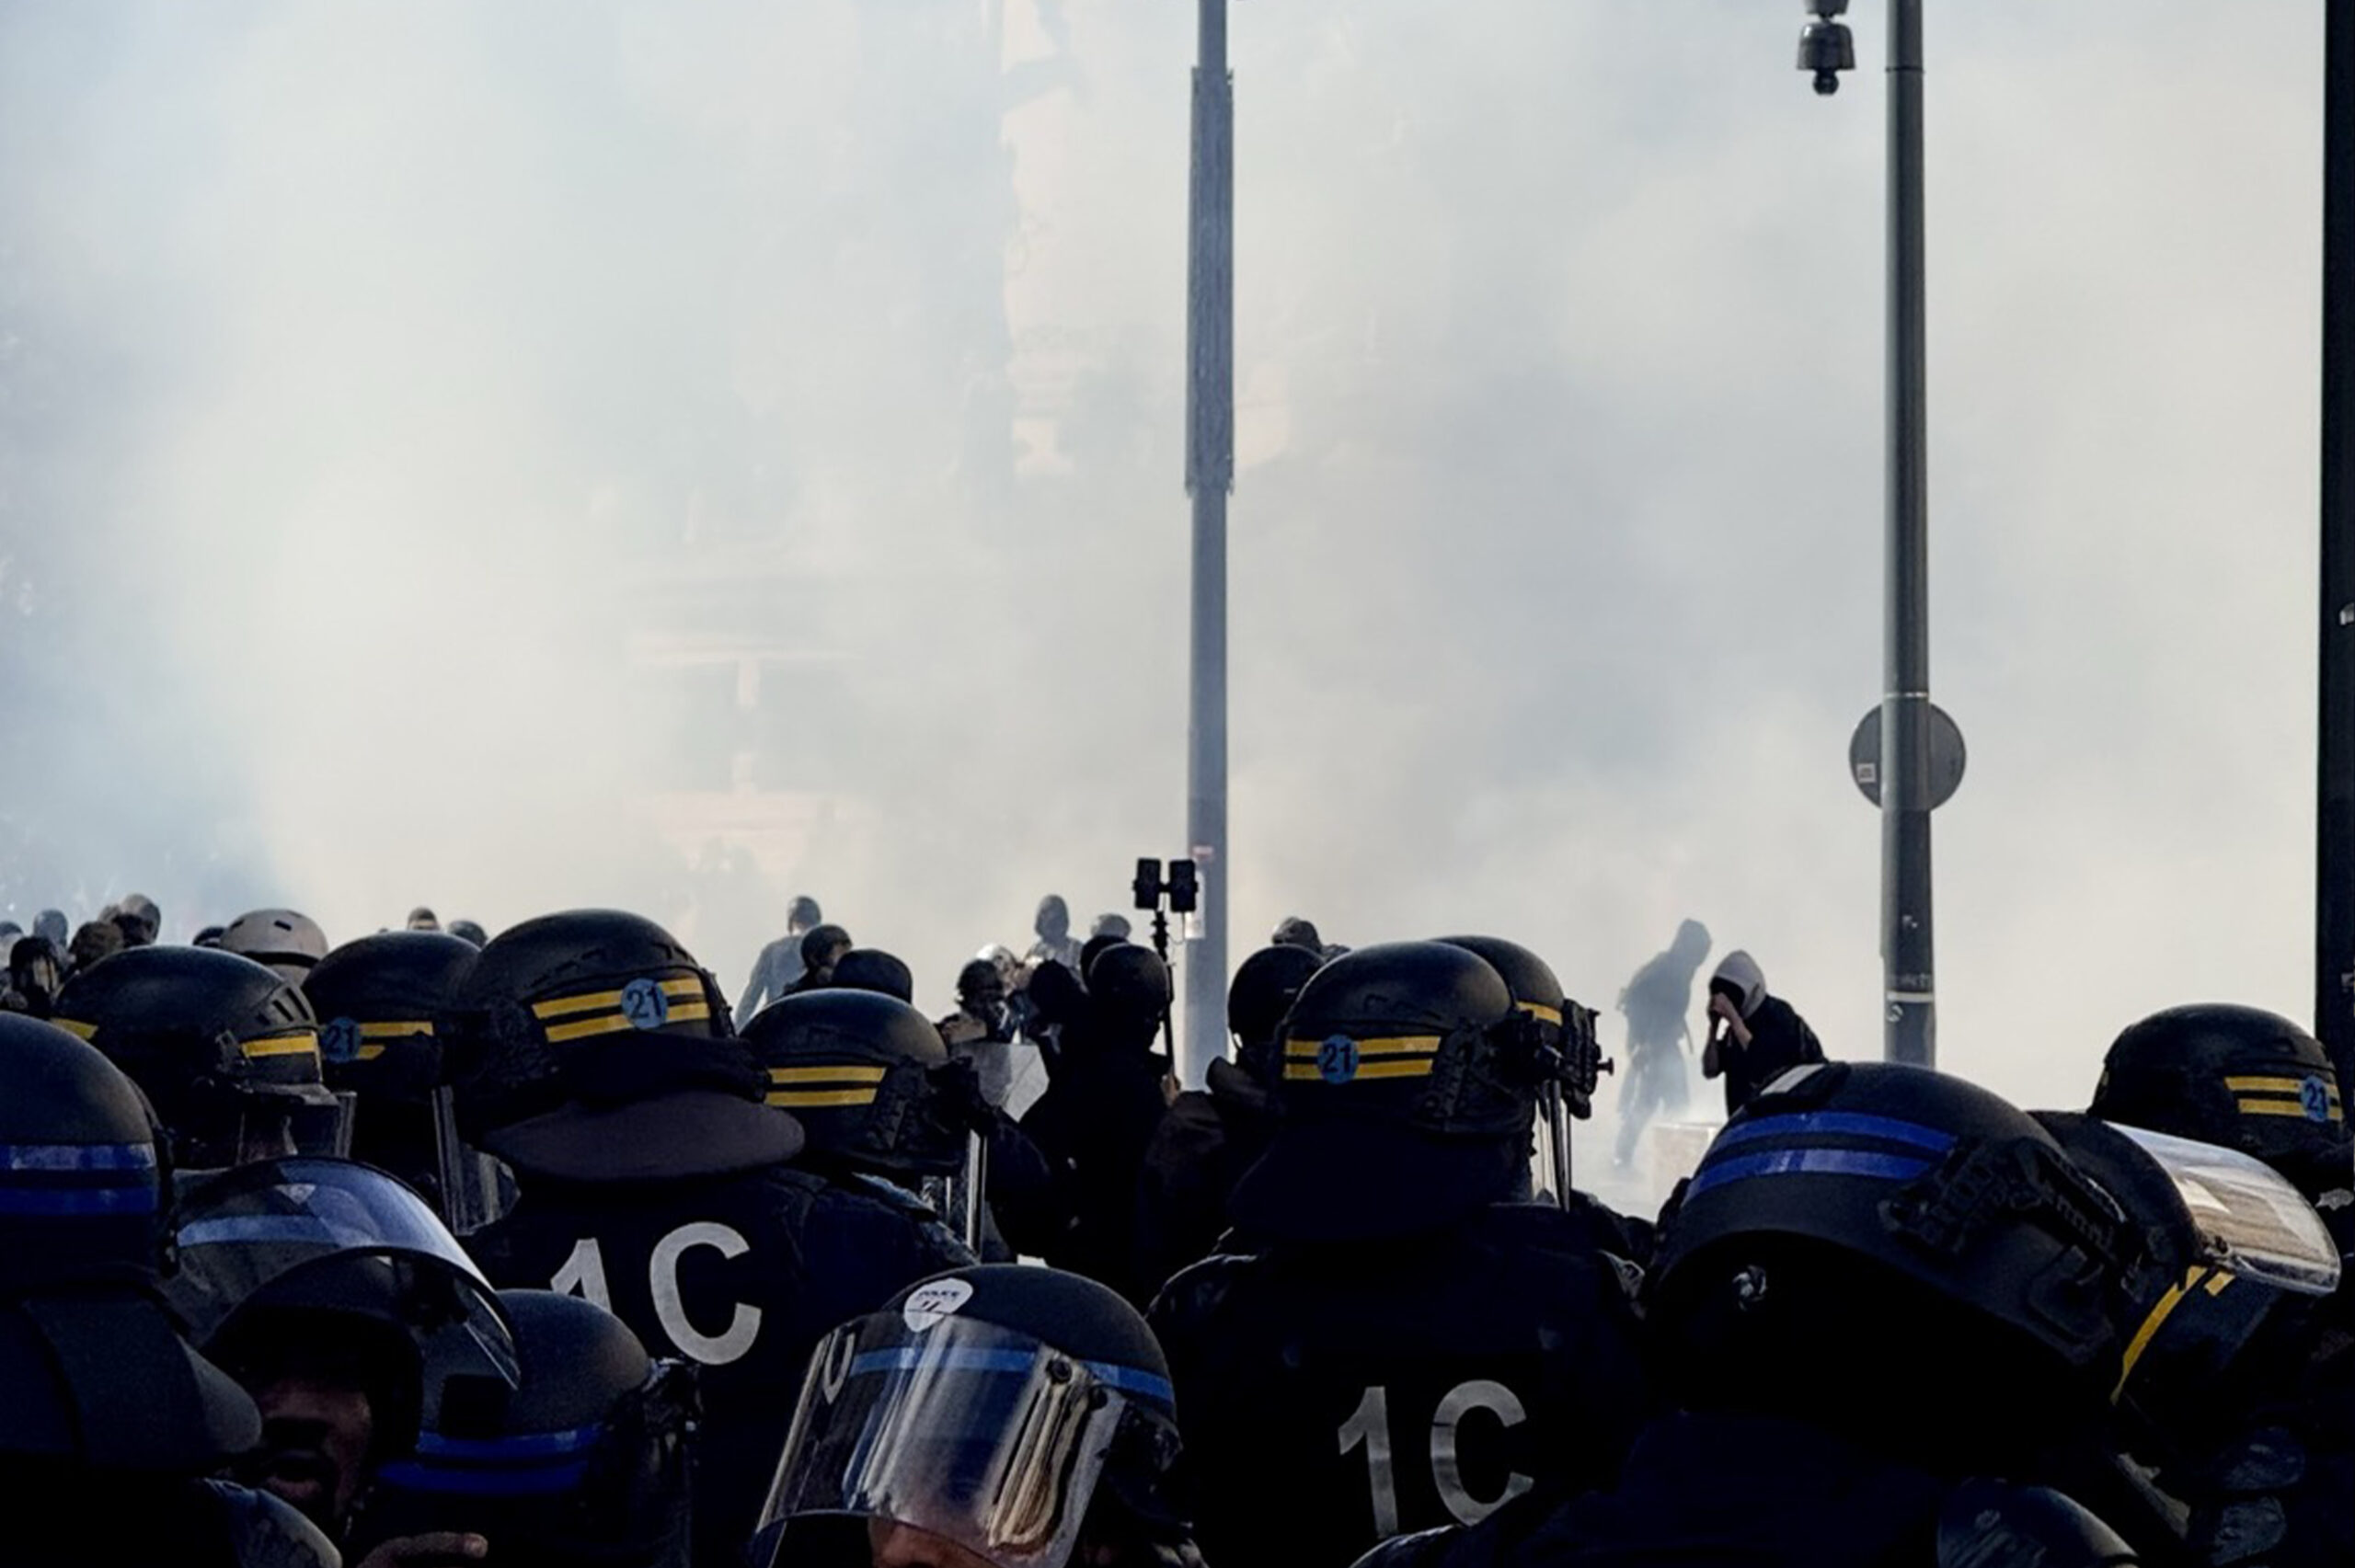
Une image censée montrer un couple de 80 ans en sous-vêtements, dépouillé par des casseurs place de la République à Paris, venait d'un site d'information généré par IA. Selon Next, le visuel, présenté comme un fait du 17 octobre, a été publié par infos-israel.news avec la mention « Made with AI » ; ce site figure depuis plus d'un an et demi dans la base de Next sur les sites générés par IA. Le parquet de Paris indiquait n'avoir reçu aucun signalement à ce sujet au 19 octobre. Plusieurs rédactions ont ensuite établi l'origine artificielle de l'image.
 Next
France : réseaux, livres et demandeurs d'emploi
Orange attribue la panne mobile du 21 octobre à un équipement de son nouveau cœur de réseau, sans en avoir compris la cause. Selon Numerama, une partie des abonnés Orange et Sosh a été privée de réseau 4G et 5G de 11 h 20 à environ 20 h 30, soit un peu plus de neuf heures. Dans un communiqué du 22 octobre, l'opérateur écarte une cause cyber, situe le retour à la normale vers 19 h et double pendant un mois l'enveloppe de données des clients concernés. La piste d'une migration vers un cœur 5G vient de Numerama.
 Numerama
Le résolveur DNS Quad9 cessera de fournir son service gratuit aux utilisateurs en France le 24 novembre, après une décision du tribunal judiciaire de Paris obtenue par beIN Sports. Le 13 mai, le tribunal avait ordonné à Google et à Quad9 de bloquer des sites de diffusion illégale de tennis féminin (WTA) jusqu'au 14 novembre. Le 21 octobre, il a fixé une astreinte de 1 000 euros par jour de retard, beIN en demandait 10 000 par domaine encore accessible. Quad9, fondation suisse, juge le blocage techniquement irréalisable et maintient son appel.
 Next
Lagardère Travel Retail France confirme la suppression, le 1er novembre, des commandes libres de livres au Relay de la gare de Lyon. Révélée par Mediapart le 18 octobre, la mesure retire aux salariés du hall 1 un outil de commande de Tite Live qui permettait de commander hors de la sélection nationale. L'entreprise invoque une harmonisation des outils (moins de 20 magasins sur plus de 300 l'utilisaient encore) et dit que le livre pèse en moyenne 3 % du chiffre d'affaires de l'enseigne. Selon Mediapart, un cinquième de l'espace livres doit laisser place à des jouets Lego, ce que Lagardère ne détaille pas.
 ActuaLitté.com
La Quadrature du Net publie un document selon lequel France Travail développe une IA générative pour le contrôle de la recherche d'emploi. Selon l'association, le projet a été présenté le 30 juin au comité d'éthique de l'IA de France Travail. D'abord, l'outil ne déclencherait pas de contrôle et ne contacterait pas les personnes : il rédigerait une « synthèse et des points d'attention », les contrôleurs validant les sanctions. Le document viserait 1,5 million de contrôles en 2027 à effectifs constants, soit 400 000 de plus qu'en 2026 selon l'association, et une automatisation complète d'ici 2030.
 La Quadrature du Net
Surveillance : police, frontières, fichiers
Un centre de renseignement californien a invité les policiers à guetter les « comportements suspects » lors des réunions de conseil municipal consacrées à Flock. Le bulletin de l'Orange County Intelligence Assessment Center, daté de juillet et obtenu par 404 Media via une demande d'accès aux documents publics, ne signale aucune menace précise et crédible. Il range pourtant parmi les risques pour la sécurité publique des confrontations émotionnelles, des contre-manifestations, la présence de médias et l'amplification sur les réseaux sociaux. Le centre affirme ne rendre compte d'activités protégées que pour la planification opérationnelle.
 404 Media
Un infirmier praticien en psychiatrie de Virginie poursuit les douanes américaines après la saisie de son téléphone, qui contient des données de patients. Selon Reason, Muhammad Numaan Imam a été retenu à l'aéroport de Washington Dulles avec son épouse et leur enfant d'un an. Les agents de l'agence des douanes et de la protection des frontières (CBP) ont pris les téléphones et ordinateurs portables de la famille. Imam affirme qu'ils disaient disposer d'un logiciel pour écarter les données protégées par la loi HIPAA. L'American-Arab Anti-Discrimination Committee demande la restitution des appareils (règle 41(g)).
 Reason Magazine
Des responsables nommés par Trump au ministère de la Sécurité intérieure ont demandé à l'agence de cybersécurité CISA d'acquérir en secret une machine à voter et de la pirater, selon ProPublica. La requête date de quelques mois après le début du second mandat. Les résultats devaient être transmis à la Maison-Blanche, et la CISA n'avait pas à prévenir le fabricant d'éventuelles failles. Selon deux anciens responsables, les employés ont répondu que c'était impossible, en partie parce que DOGE avait licencié les agents capables de le faire, et les nommés ont cessé d'insister. La demande n'a pas été exécutée. Le ministère n'a pas répondu.
 ProPublica
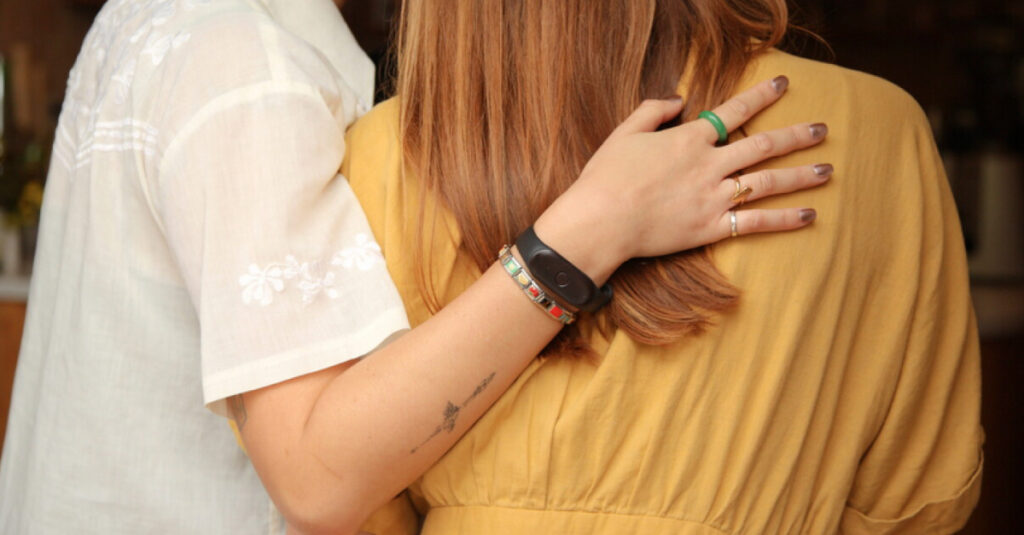
Amazon lance deux appareils Bee qui enregistrent les conversations pour en tirer résumés et listes de tâches. Selon Next, le bracelet Bee Frontier (74,99 dollars) et la batterie magnétique pour smartphone Bee Eclipse (99,99 dollars) envoient l'audio aux serveurs pour traitement, avec un abonnement Bee Pro à 11,99 dollars par mois. Reliées à Amazon, les informations enregistrées peuvent servir à des suggestions d'achat, d'après Next. Amazon affirme que l'audio n'est pas conservé après traitement. Un audit de Trail of Bits a relevé 19 vulnérabilités potentielles, dont 17 corrigées. Aucun lancement européen n'est annoncé.
 Next
Le projet de loi canadien C-22, ou Loi sur l'accès légal, adopté par la Chambre des communes, est maintenant devant le Sénat. Selon l'Electronic Frontier Foundation (EFF), il obligerait les services numériques, dont les opérateurs télécoms et les messageries, à aider la surveillance de l'État, y compris par une porte dérobée que le ministre de la Sécurité publique pourrait ordonner tant qu'elle ne crée pas d'« insécurité systémique ». Les métadonnées seraient conservées jusqu'à un an. Les critiques, dont l'Association canadienne des libertés civiles et le Citizen Lab, demandent le retrait de la partie 2.
 Electronic Frontier Foundation
Le Citizen Lab a établi avec « haute confiance » que le téléphone du recteur de l'université de Belgrade, Vladan Đokić, a été infecté par Pegasus en 2026. Selon l'agence AP, du 19 octobre, l'analyse a été menée avec la fondation serbe SHARE. Le procureur adjoint Rade Bajić, qui avait reçu en août une alerte d'Apple sur un logiciel espion, est encore à l'étude : son téléphone n'est pas confirmé comme piraté. Il travaillait sur des soupçons de corruption autour d'un projet immobilier lié à Jared Kushner, depuis annulé, puis a été remplacé. Les autorités serbes n'ont pas réagi.
 WDIV ClickOnDetroit
Une juge fédérale de New York juge illégale la décision de l'agence fédérale du personnel (OPM) d'ouvrir ses fichiers à DOGE. Dans une décision du 20 octobre, Denise Cote retient que l'OPM a donné à des agents de DOGE un large accès à des dossiers contenant les données personnelles de dizaines de millions d'employés, anciens employés et candidats à un poste fédéral, sans besoin démontré. Elle écrit que les défendeurs défendent à peine la légalité de cet accès. Tous les accès ayant été retirés, la juge ne les annule pas et demandera aux parties quelle réparation permanente s'impose.
 Electronic Frontier Foundation
Plateformes, données et régulateurs
Meta repousse au 20 novembre l'entrée en vigueur de ses nouvelles conditions commerciales, prévue le 30 octobre. Le report date du vendredi 23 octobre, selon Reuters cité par The Next Web. Ces conditions autorisent Meta à envoyer des robots d'exploration sur les sites liés aux comptes professionnels (publicité, Pages, comptes commerciaux). Un porte-parole a indiqué que le délai sert à expliquer aux partenaires ce qui change et ce qui ne change pas, et que le fichier robots.txt reste utilisable. Le texte contesté n'a pas été modifié.
 TNW | Artificial-intelligence
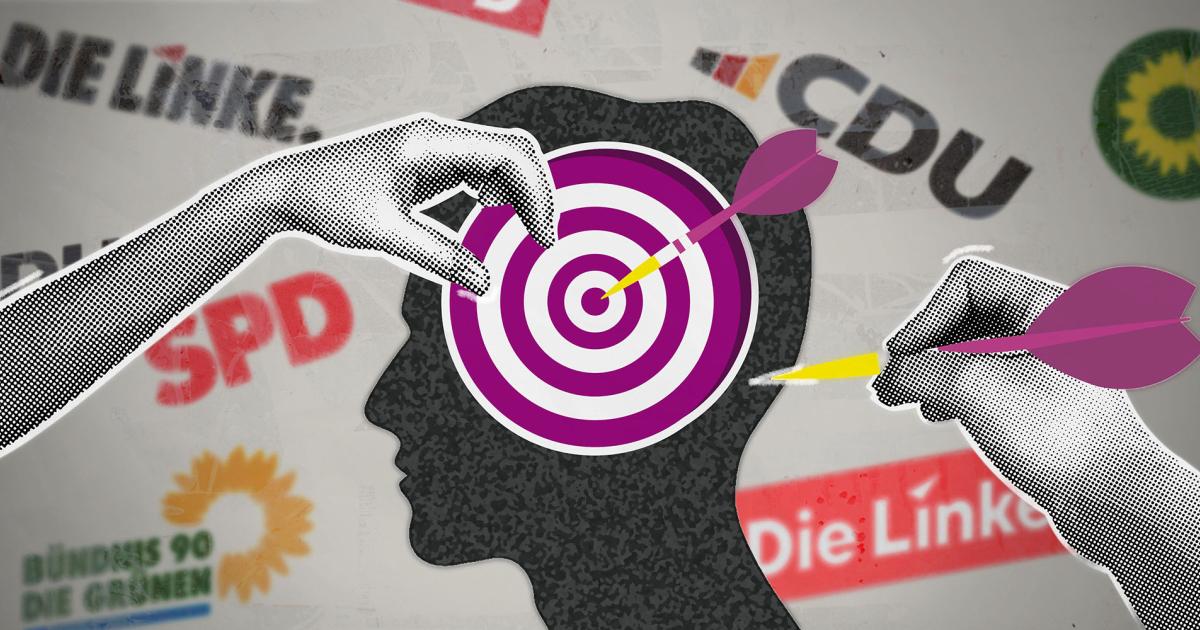
L'autorité de protection des données de Berlin a rappelé à l'ordre la CDU, le SPD, les Verts et Die Linke pour du microciblage politique. Selon noyb, qui avait déposé les plaintes il y a plus de trois ans à propos de la campagne fédérale de 2021, l'autorité juge que ces partis ont ciblé des internautes selon leurs intérêts politiques sans base légale, comme le consentement. Aucune amende n'est mentionnée. La plainte visant l'AfD reste en cours : le parti conteste devant les tribunaux les pouvoirs d'enquête de l'autorité.
 noyb.eu
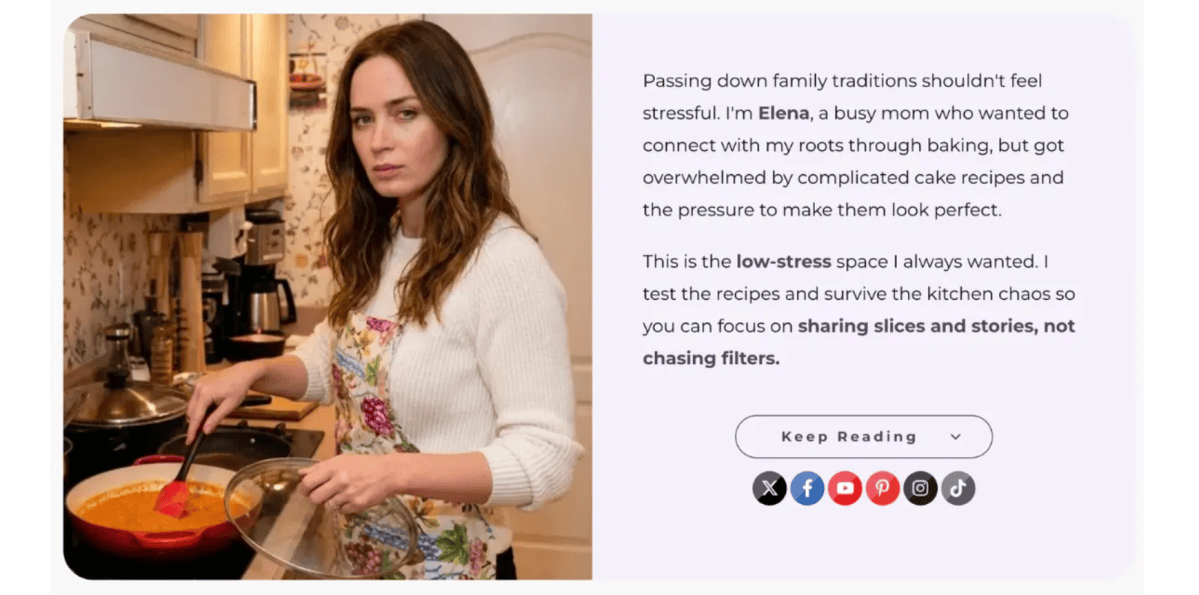
Decrypt Ads recense plus de 2 000 sites de recettes qui se feraient passer pour des blogs de cuisiniers, avec de faux visages et de fausses biographies générés par IA. Selon l'entreprise de suivi de la chaîne publicitaire et son chercheur Zach Edwards, le réseau compte environ 2 100 domaines, repérés à partir de 400 sites identifiés à la main puis d'empreintes techniques. L'un d'eux, AddCakes, met en scène une « Elena » dont le visage généré ressemble à celui d'Emily Blunt ; son exploitant serait au Maroc, d'après des données de localisation de X.
 Futurism
L'Australie annonce vouloir poursuivre Facebook, Instagram, TikTok, Snapchat et YouTube pour non-respect de l'interdiction des réseaux sociaux aux moins de 16 ans. La ministre des Communications, Anika Wells, l'a indiqué lors d'un entretien à Sydney le 19 octobre, rapporté par Bloomberg. Aucune plainte n'est déposée à ce stade : la commissaire à la sécurité en ligne, Julie Inman Grant, prépare son dossier en vue d'une saisine de la Cour fédérale. Le gouvernement a doublé le plafond des amendes, à 109,2 millions de dollars australiens.
La Cour fédérale d'Australie ordonne à Apple d'ouvrir iOS aux boutiques d'applications et aux systèmes de paiement concurrents, à partir du 1er mars 2027. Dans l'affaire engagée par Epic Games en 2020, la décision du jeudi 22 octobre fixe les remèdes après un jugement de 2025 contre Apple pour pratiques anticoncurrentielles. Apple ne pourra ni facturer l'accès aux boutiques tierces, ni imposer d'écrans d'avertissement trompeurs. Elle peut demander un report au 3 mai si la Cour l'accepte. Apple a annoncé qu'elle demanderait la suspension de la décision et ferait appel.
 Next
Un juge du Nouveau-Mexique a ordonné à Meta de payer 25 milliards de dollars de pénalités civiles pour avoir trompé ses utilisateurs sur le contrôle de leurs données. Le jugement, rendu le 21 octobre par la première cour de district judiciaire (comté de Santa Fe), suit un verdict de jury qui a retenu 43 899 725 violations volontaires de la loi de l'État sur les pratiques déloyales. Le juge a ramené le plafond de 219 498 600 000 dollars à 25 milliards, avec 15 % d'intérêts par an. Il réserve sa décision sur une injonction. Meta fait appel.
 Next
Des salariés de TikTok ont alerté en interne sur des risques pour les mineurs sans que la direction agisse, selon des dépositions révélées par NPR. Déposées devant un tribunal fédéral en mars 2026, ces dépositions évoquent des mineurs apparus dans des contenus sexuels rémunérés par cadeaux virtuels, des contournements des limites d'âge et des contrôles parentaux, et des contenus liés au suicide. Reagen Maher, ancienne responsable sécurité et enquêtes (2021 à 2024), affirme que ses constats sont remontés jusqu'à V Pappas, alors directeur des opérations. TikTok a renvoyé NPR à ses politiques publiées.
 OPB
Yahoo demandera à partir du 18 mars 2027 à ses utilisateurs de choisir entre publicité personnalisée et abonnement payant. Selon Next, qui s'appuie sur la FAQ de Yahoo, le choix couvre les services du groupe, dont le courriel, les actualités et la finance. Il faut accepter les annonces personnalisées sans frais, ou payer 2,49 euros par mois pour que les données ne servent plus à les personnaliser ni ne soient partagées avec des partenaires. Yahoo précise que cette personnalisation ne suppose pas de lire le contenu des courriels : elle repose sur les centres d'intérêt, la localisation approximative et l'usage des services.
 Next
Le Conseil de l'UE, qui représente les États membres, a approuvé un mercredi son texte sur la disposition « IA » du projet « Digital Omnibus », qui n'est pas la loi finale. Selon noyb, l'article (88c dans la proposition de la Commission, 88bis dans le texte du Conseil) permettrait en général aux entreprises d'utiliser des données personnelles pour l'IA. Le Parlement européen n'a pas encore pris position, et les trilogues restent à venir. Max Schrems, de noyb, juge que « ce n'est rien d'autre qu'une expropriation numérique des Européens ».
 noyb.eu
Infrastructures et dépendances
Le Texas a fermé le portail qui sert à déposer des permis de chantier, après des révélations de 404 Media sur des permis de data centers accordés malgré la pause décrétée par le gouverneur. Le 21 septembre, Greg Abbott avait demandé à la commission environnementale du Texas (TCEQ) de suspendre ces permis. Le 19 octobre, deux ONG ont recensé des autorisations délivrées depuis. Le 20, le portail STEERS affichait une erreur 404, puis un message de fermeture temporaire pour examen manuel des demandes. 404 Media a constaté que 17 permis de data centers étaient passés de « actif » à « suspendu ».
 404 Media

Starshield a retrouvé sa vitesse normale en Ukraine le 24 octobre, après dix jours de limitation à 161 km/h, selon Volodymyr Zelensky et le ministère ukrainien de la Défense. Le ministère affirme enregistrer plus de 400 km/h avec une connexion stable. Le Wall Street Journal rapporte que Donald Trump a demandé à Elon Musk, le 21 octobre, de lever les restrictions ; un responsable ukrainien démentait encore le 22 octobre tout rétablissement. Musk accuse l'armée ukrainienne d'avoir enfreint les conditions d'utilisation de Starlink, ce qu'un ancien conseiller du ministère conteste. Le sénateur Richard Blumenthal demande au Pentagone, avant le 5 novembre, qui a ordonné les restrictions.
 The Kyiv Independent
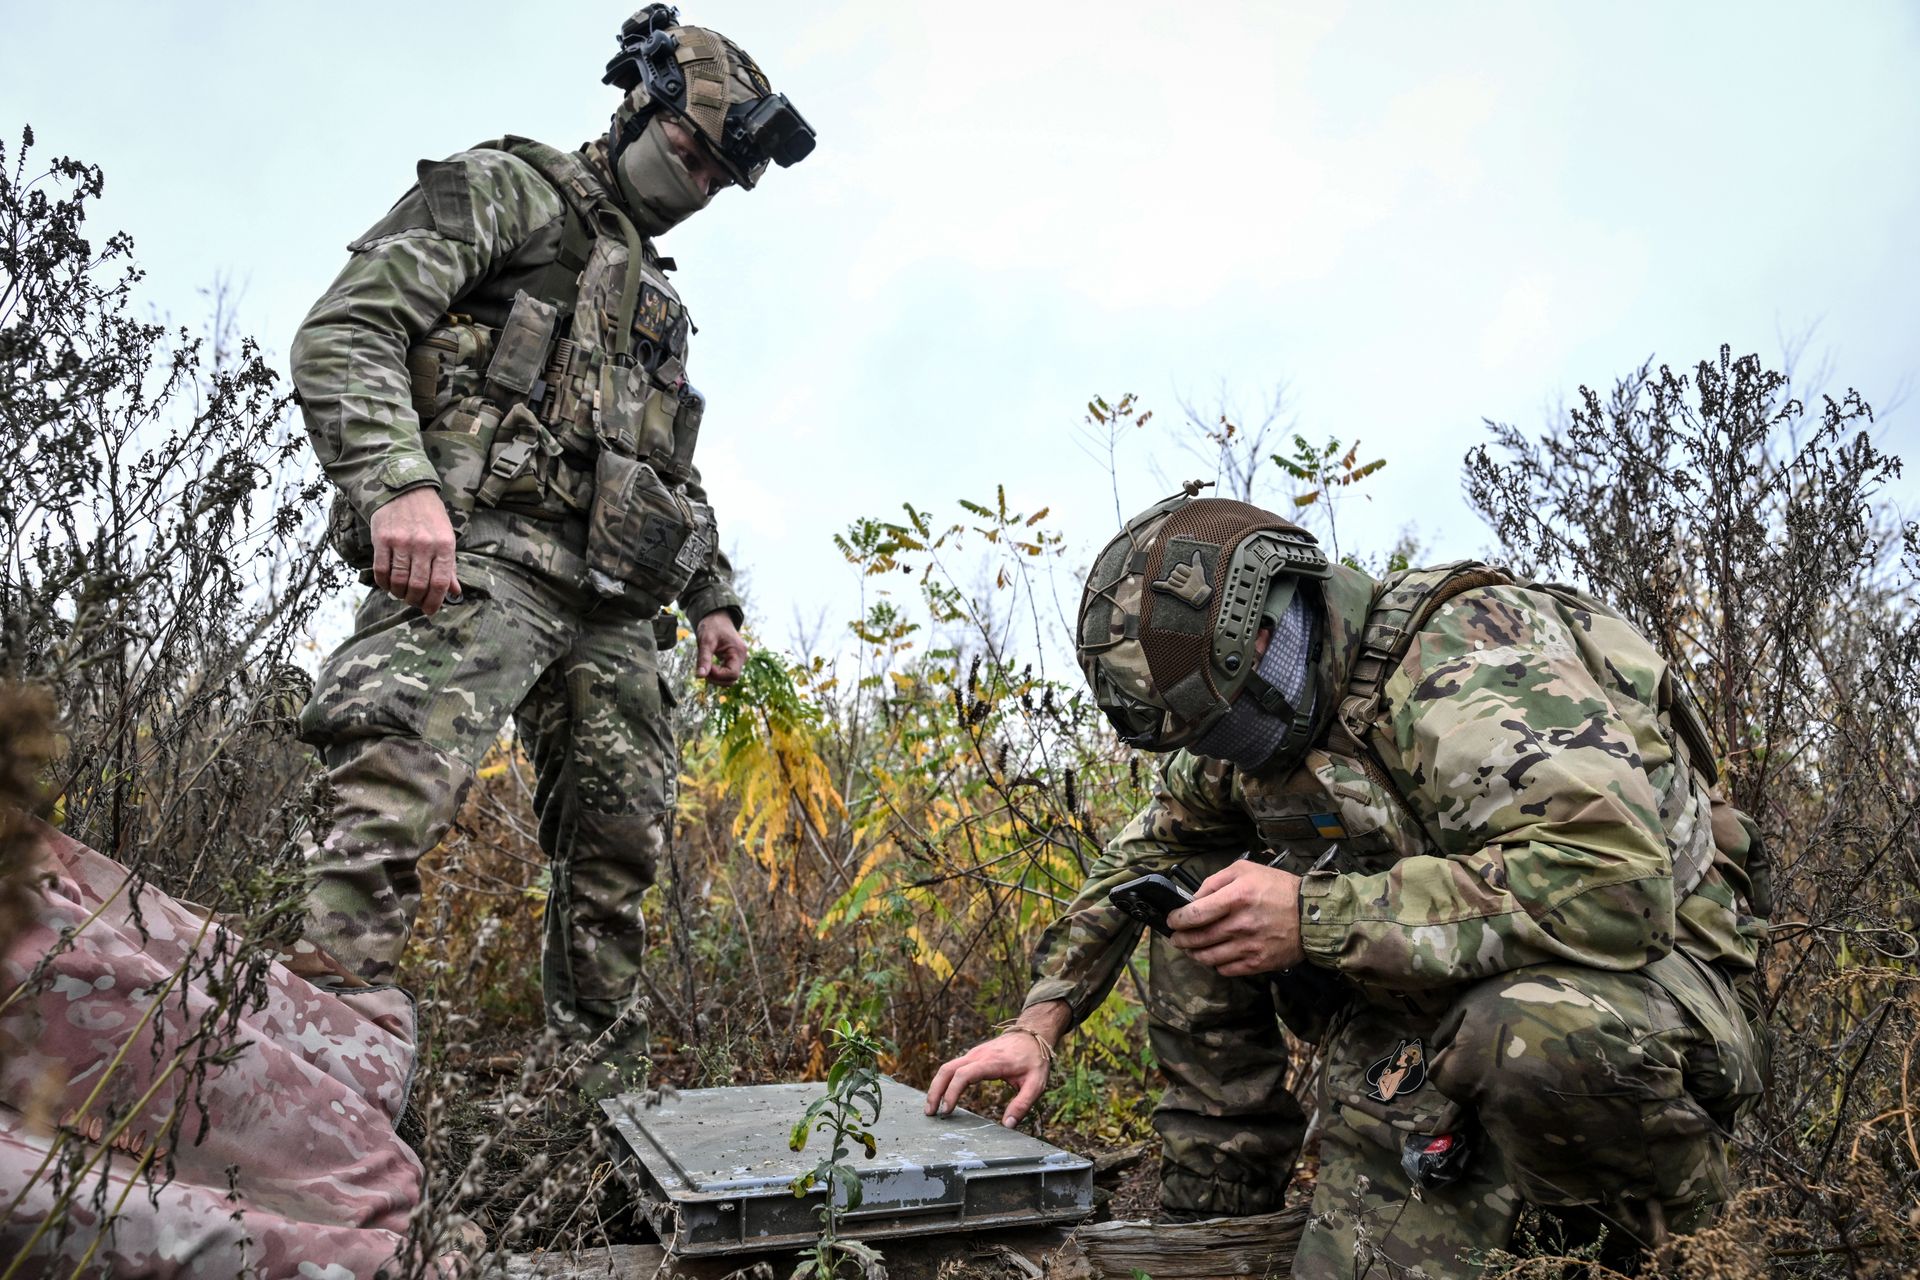
ICEYE et Nokia ont signé le 22 octobre une lettre d'intention avec le ministère ukrainien de la Défense pour développer un système de communications par satellite propre à l'Ukraine. Volodymyr Zelensky l'a annoncée lors de la visite à Kyiv du Premier ministre finlandais Petteri Orpo. Les deux entreprises finlandaises avaient présenté quelques semaines plus tôt un projet de systèmes à large bande en orbite basse pour les États. Selon elles, les États posséderaient les satellites, le segment sol et les terminaux. L'article ne donne ni calendrier, ni montant, ni nombre de satellites.
 The Kyiv Independent
Une enquête de Democracy for Sale décrit une revue des achats de logiciels du ministère britannique de la Défense menée à huis clos avec Palantir. Intitulé « The Need for Speed », le rapport de 23 pages a été présenté en février au ministre Luke Pollard par Louis Mosley, patron britannique de Palantir. Il compte 35 recommandations, dont une seule rejetée, et préconise de réduire la paperasse et de prolonger des contrats sans concours. Palantir parle d'un rapport commun ; un briefing pour Pollard le dit « mené par Palantir ». En décembre, il lui a attribué sans concours un contrat de 240 millions de livres.
 Democracy for Sale
Et maintenant ?
Trois pistes à explorer, tirées des sujets de la semaine, avec leurs pour et leurs contre.
Contester l'identification par reconnaissance faciale, dossier par dossier. Après le 17 octobre, Gérald Darmanin a annoncé que des images issues des réseaux sociaux seraient comparées aux visages du TAJ, le fichier des antécédents judiciaires. Or le Conseil d'État a jugé en 2022 que les textes qui encadrent ce fichier n'autorisent pas la confrontation systématique d'images de réseaux sociaux avec lui. Si tu es avocat ou membre d'une association de défense des libertés : demander, dès l'accès au dossier, si un tel rapprochement a servi à identifier la personne poursuivie, et soulever la nullité le cas échéant. La limite : en garde à vue, l'avocat ne consulte que quelques pièces, et rien n'établit encore que la technique a été utilisée dans ces procédures. Une seule décision écrite d'un juge fixerait pourtant la règle pour la suite.
Ne pas laisser Quad9 seul devant la cour d'appel. Quad9 quitte la France le 24 novembre, après une astreinte de 1 000 euros par jour obtenue par beIN Sports. Le texte sur lequel s'appuient ces blocages, le code du sport, vise « toute personne susceptible de contribuer à y remédier » : les autres exploitants de résolveurs DNS, ces annuaires qui traduisent un nom de site en adresse, sont exposés aux mêmes demandes. Le code de procédure civile permet à un tiers qui justifie d'un intérêt d'intervenir en appel, et de demander à la cour d'interroger la Cour de justice de l'UE, ce que seul le juge décide. La limite : le blocage ordonné s'arrête le 14 novembre, et l'appel peut perdre son objet avant d'être jugé. Si tu utilises Quad9 en France, c'est aussi le moment de choisir un autre résolveur.
Vérifier ce qu'on installe, pas seulement ce qu'on code. Le client d'OVHcloud piégé sur GitHub a été repéré par un utilisateur dont la chaîne d'intégration a refusé l'empreinte numérique de l'archive téléchargée. Côté OVHcloud, l'option qui interdit de remplacer une version déjà publiée n'était pas activée. Si tu publies du logiciel : activer cette option et publier les empreintes de chaque version. Si tu en installes : contrôler l'empreinte avant d'exécuter, et changer tous tes secrets au moindre doute, comme l'a demandé le PDG d'OVHcloud. La limite : une empreinte publiée au même endroit que le fichier peut être remplacée avec lui. Le contrôle déplace le problème vers l'endroit où l'empreinte est publiée, il ne le supprime pas.
Backstage
Deux textes ont paru sur le site cette semaine, en dehors de la veille. Le premier reprend l'entretien donné à La Semaine Numérique pour son édition 2026 : on demande aux utilisateurs un usage modéré du numérique, alors que des milliers d'ingénieurs ont travaillé pour qu'ils n'arrivent pas à s'arrêter.
 Damien Van Achter
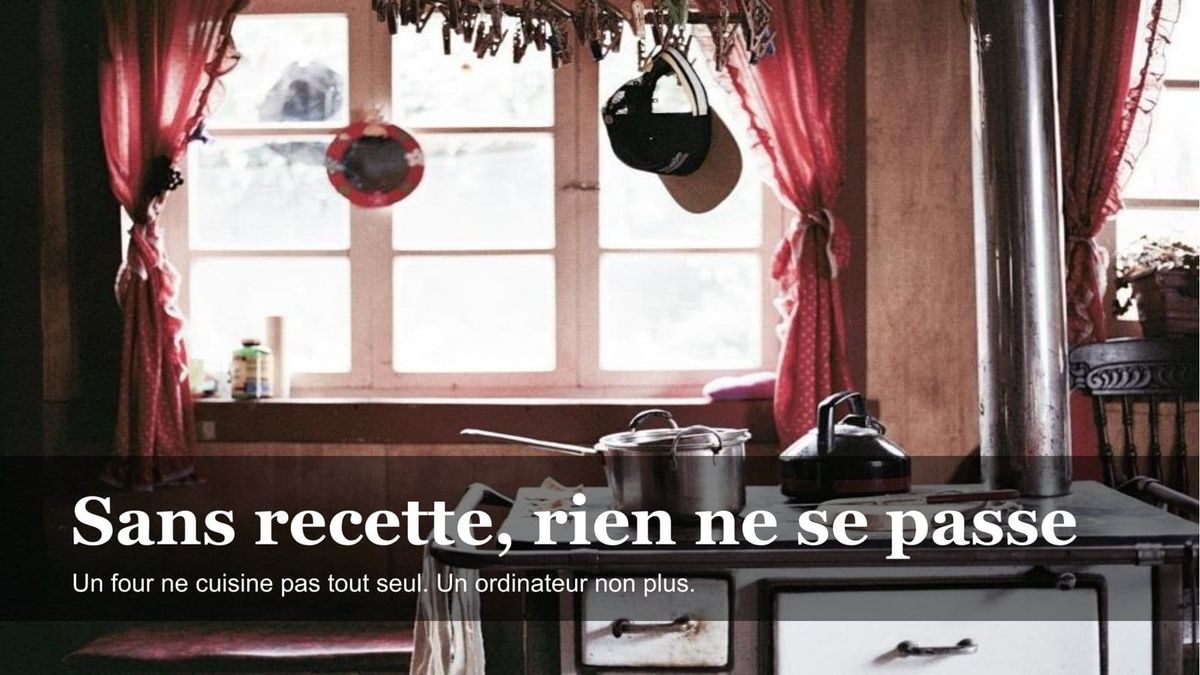
Le second déroule la conférence donnée à LUDOVIA#BE, à Spa : ce qu'est un algorithme, expliqué sans quitter la cuisine, de la recette au cuisinier qui s'adapte à chaque convive, jusqu'au restaurant qui fixe les règles. La présentation complète y est.
 Damien Van Achter
Rapport de fabrication (qui a décidé quoi, ce qui a été vérifié)
Lettre programmée pour le dimanche 25 octobre 2026 à 19 h, avec envoi par mail. Signée et assumée par Damien Van Achter. Rédaction par Claude (Anthropic) dans Claude Code, sous le cadre éditorial FLTR.
En une phrase. Le lancement, la validation des 42 sujets présélectionnés, l'autorisation d'accès au flux de veille, le choix des pistes et la forme du bloc « Et maintenant ? », le titre, le backstage, la relecture et la programmation viennent de l'auteur. Le repérage, la présélection, la vérification, la rédaction des items, des pistes et du mot d'accueil, la fabrication de l'affiche et les posts d'annonce ont été faits par la machine. Chaque item a été vérifié sur sa source primaire avant d'entrer dans la lettre.
Parcours
- 09:04auteurLancement de la lettre et choix du backstage : les deux textes publiés sur le site dans la semaine : « Go pour la newsletter du dimanche. ».
- 09:10machineLecture des briefings du 19 au 23 octobre. Incident : l'accès du radar à Inoreader avait expiré, les briefings du 24 et du 25 n'étaient pas sortis. Menu de 84 sujets en sept familles, 42 présélectionnés selon la grille éditoriale.
- 09:20auteurAutorisation d'accès au flux de veille renouvelée, rattrapage demandé : « J'ai autorisé Inoreader sur localhost:8888/start. Pousse le jeton sur le NAS, lance le rattrapage du 23 au 25/10 et ajoute ces sujets au menu. ».
- 09:35machineCollecte de rattrapage de 410 articles et briefing de rattrapage ; menu porté à 101 sujets, présélection ajustée pour rester à 42.
- 09:45auteurPrésélection des 42 validée telle quelle.
- 09:46machineVérification des 42 sujets sur leurs sources primaires par six agents en parallèle, puis de huit remplaçants et de deux items relus en texte intégral par un septième. 50 sujets examinés, six tombés, six remplacés.
- 10:00machineCrible des pistes : 17 items retenus, instruits par un agent puis contre-relus à l'aveugle par un second, qui a vérifié les textes de loi mobilisés. Deux pistes au seuil, une tombée.
- 10:11auteurLes deux pistes du crible validées ; titre choisi parmi quatre propositions, puis remplacé par « si tu volais à moins de 161 km/h ».
- 10:15machineAssemblage de la lettre, mot d'accueil, test des cartes de lien, envoi du brouillon dans Ghost, affiche sur la photo de fond habituelle des lettres.
- 10:22auteurNouvelle forme du bloc de clôture : « Je voudrais que la section « On saura » soit appelée autrement : « Et maintenant ». L'idée est toujours d'avoir des pistes de solution, en se basant sur la sélection des 42, et qui pourraient ressembler aux pistes développées dans les newsletters du début. ».
- 10:24machineRédaction de trois pistes au modèle de la lettre n° 8, chacune avec sa limite, à partir des deux pistes du crible et d'un troisième item relu en texte intégral. Règle écrite dans le format de la lettre.
- 10:27auteurLes trois pistes validées : « Les trois pistes sont validées, mets à jour le brouillon Ghost et le rapport de fabrication. ».
- 10:29machineBloc « Et maintenant ? » posé dans le brouillon Ghost, pistes retirées sous les items, mot d'accueil mis à jour.
- 10:31auteurPosts d'annonce validés, relecture et programmation avec envoi par mail : « Posts validés, crée les fiches sociales de la #41. Je programme la lettre pour 19 h avec envoi par mail. ».
- 10:33machineVérification par l'API : programmation à 19 h et envoi par mail confirmés. Création des posts d'annonce sur LinkedIn, Mastodon et Bluesky pour le lundi matin.
Heures de l'auteur tirées du transcript de la session ; heures de la machine déduites des fichiers, à quelques minutes près. Citations de l'auteur : ses mots, orthographe corrigée ; le texte tel qu'écrit s'affiche au survol.
Vérification
- 50 sujets vérifiés sur leurs sources primaires : décisions de justice et avis officiels, communiqués d'entreprises et d'opérateurs, enquêtes d'origine plutôt que leurs reprises.
- 36 des 42 items publiés corrigent sur au moins un point le libellé du repérage automatique. Exemples : l'Australie n'a pas encore poursuivi les réseaux sociaux, elle l'annonce ; le Texas n'a pas fermé un portail réservé aux centres de données, mais son système général de permis ; le Conseil de l'UE n'a pas voté la réforme du RGPD, il a arrêté sa position sur une seule disposition.
- Six sujets retirés à la vérification : faits antérieurs à la semaine, source qui ne documente pas le fait annoncé, chiffres absents des sources d'origine.
Choix et limites
- Première lettre avec un bloc « Et maintenant ? » : trois pistes tirées des sujets de la semaine, chacune avec sa limite, sur le modèle des premières lettres. Deux viennent d'un crible où chaque piste est notée deux fois de façon indépendante ; la troisième a été écrite à la demande de l'auteur.
- Textes de loi des pistes lus dans des recueils consolidés et sur le site du Conseil d'État, le site officiel Légifrance refusant les accès automatisés.
- Allégations signalées comme telles : requêtes d'une partie adverse, dépositions contestées, enquête à source unique.
- Conflit d'intérêts : deux items portent sur Anthropic, qui produit le modèle utilisé pour cette lettre, et trois autres la citent.
Cadre
Charte éditoriale, grille d'analyse, règles de vérification et interdits de style écrits par l'auteur et appliqués à chaque session.
Pièces
Menu de sélection, fichiers de vérification par lot avec leurs notes, instruction et contre-relecture des pistes, brouillon de la lettre, transcript horodaté de la session. Aucun horodatage par un tiers : ces pièces sont crédibles, pas opposables.
À votre jugement
Ce rapport montre qui a décidé quoi, pas si ces décisions étaient bonnes. Les items restent-ils fidèles à leurs sources ? Les deux pistes tiennent-elles devant un juriste ?
Rapport établi le 25 octobre 2026.